

Page 1
VorläufigVorläufig
Router & VPN-Gateways
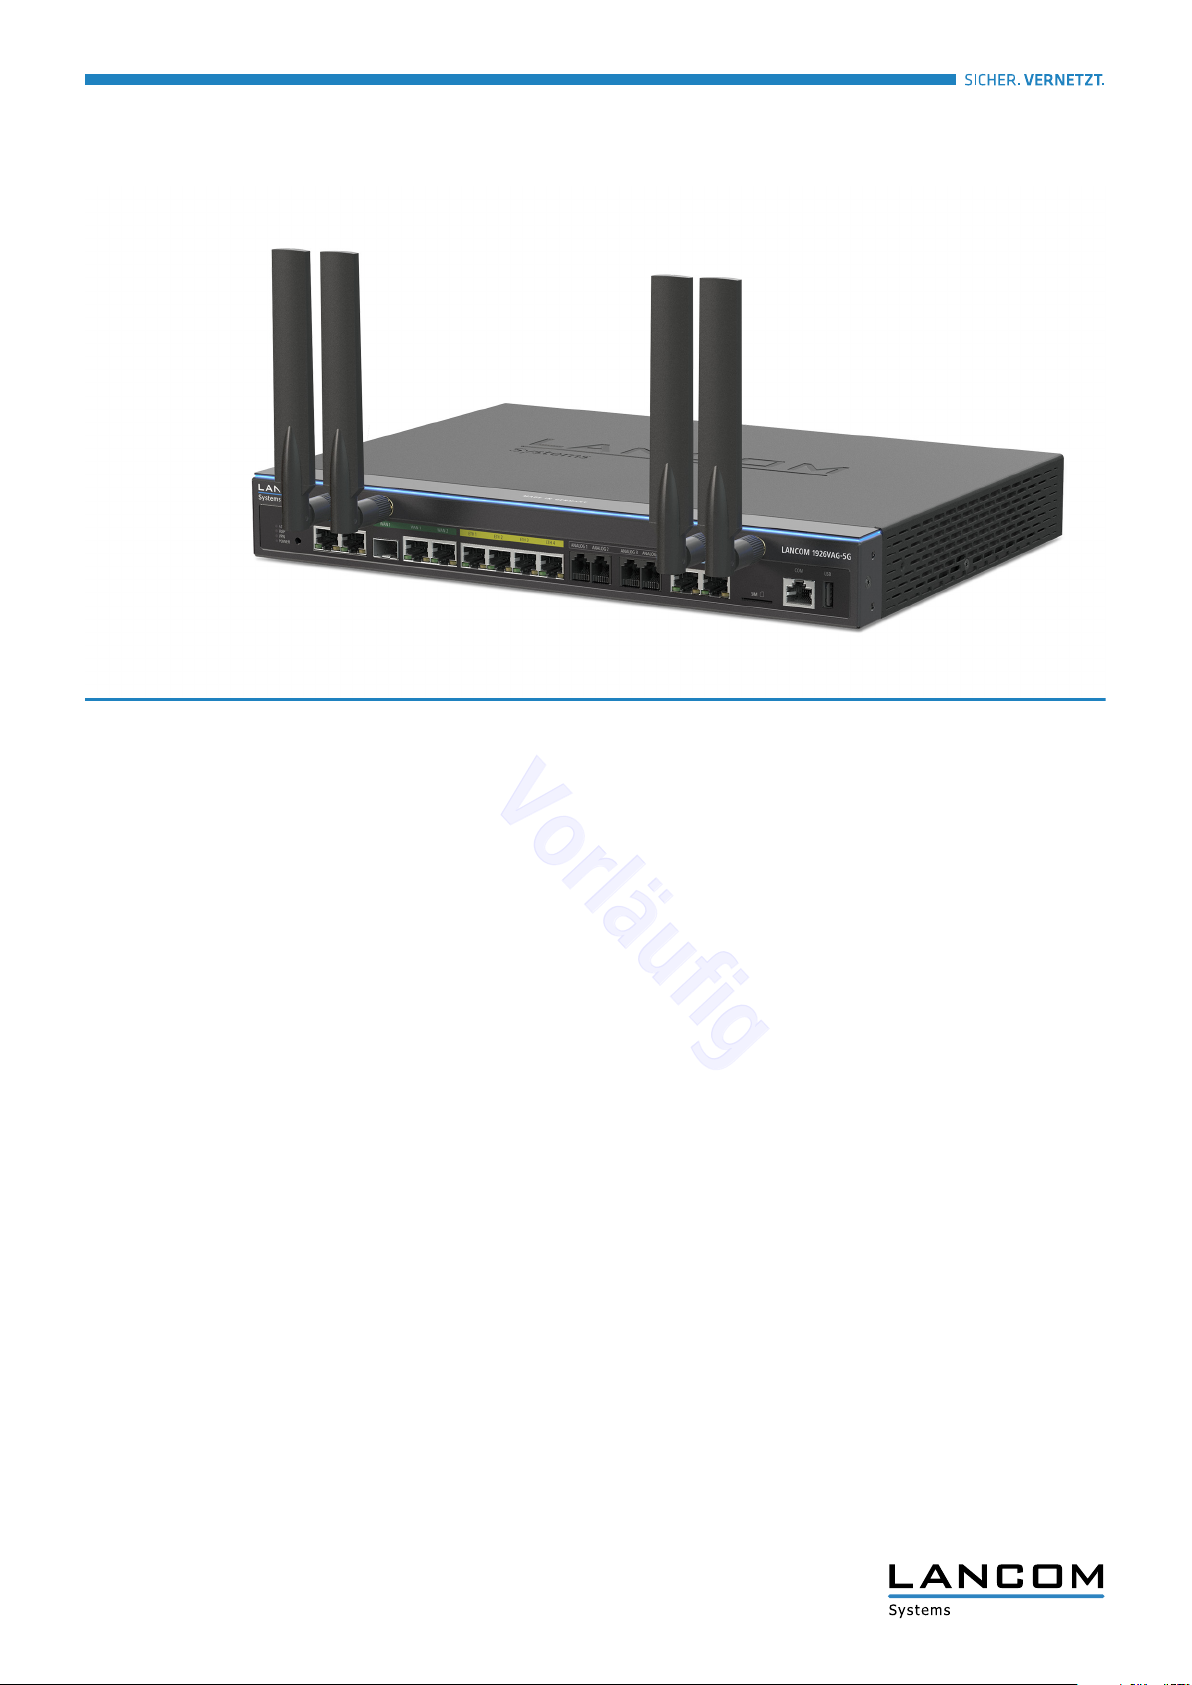
LANCOM 1926VAG-5G
High-End-Router für hochperformantes SD-WAN mit 5G sowie zwei
VDSL-Supervectoring-Modems bzw. G.Fast-Modem
Dieser High-end-Router unterstützt den hochperformanten 5G-Mobilfunkstandard. Er garantiert höchste
Verfügbarkeit und beste Bandbreiten an allen Leitungen: Ob als 5G-Primärzugang oder im Active/Active-Betrieb
mit VDSL-Supervectoring bzw. G.Fast. State-of-the-art SD-WAN-Technologie für sichere, automatisierte
VPN-Standortvernetzung und die Vorteile der 5G-Technologie machen den LANCOM 1926VAG-5G zur Top-Lösung
für geschäftskritische, leistungshungrige Anwendungen in mittelgroßen und großen Filialinfrastrukturen.
a
Zwei integrierte VDSL-Supervectoring-Modems (parallel nutzbar), alternativ Nutzung eines Modems an einem
G.Fast-Anschluss, 1x SFP/TP, 1x WAN-Ethernet und 5G mit hoher Performance
a
Niederige Latenzzeiten und hohe Bandbreite für Echtzeitanwendungen dank integriertem 5G Modem
(4K/8K-Videostreaming, Telefonie oder AR)
a
Mobiler Primärbetrieb oder parallel mit anderen Zugangsarten
a
Load Balancing für die Active/Active-Nutzung mehrerer Internetzugänge und eine ideale Lastverteilung sowie
Erhöhung der bereitgestellten Bandbreite
a
25 simultane IPSec-VPN-Verbindungen (100 optional)
a
Netzvirtualisierung mit bis zu 64 Geräten auf einem Netz (ARF)
a
SD-WAN – automatische VPN- und VLAN-Konfiguration über die LANCOM Management Cloud
a
2x ISDN S0, 4x Analog (intern) / Fax
a
Professionelle Telefoniefunktionen durch integrierten LANCOM VCM (Voice Call Manager) / SBC (Session
Border Controller)
a
Vollmetall-Gehäuse für Montage im 19"-Rack und integriertem 230V-Netzteil
Page 2
LANCOM 1926VAG-5G
VorläufigVorläufig
Volle Zukunftssicherheit mit 5G
Als mobiler Primärzugang oder im Active/Active-Modus mit
anderen Zugangsarten macht der LANCOM 1926VAG-5G
sämtliche Vorteile der 5G-Technologie, wie niedrige
Latenzzeiten sowie die hochperformante Nutzung von
Echtzeitanwendungen wie Telefonie, Videochat,
Videostreaming in 4K oder 8K oder Augmented Reality
möglich und das besonders bei einer hohen Benutzerdichte.
Das abwärtskompatible 5G-Modul ermöglicht die Nutzung
des 4G-LTE-Netzes und garantiert somit höchste
Zukunftssicherheit.
Multi-WAN & Backup
Die LANCOM 1926er-Serie sind die ersten Router am Markt
mit zwei integrierten VDSL-Supervectoring-Modems für bis
zu insgesamt 2x 300 MBit/s. Alternativ sind sie über eines
der beiden Modems für den Anschluss via G.Fast mit bis zu
1.000 MBit/s geeignet. Darüberhinaus können sie dank
SFP-Port direkt an schnellen Glasfaseranschlüssen betrieben
werden. Über WAN-Ethernet bedienen sie zudem beliebige
externe DSL- oder Kabelmodems. Das im LANCOM
1926VAG-5G zusätzlich integrierte 5G-Modem sorgt für
einen Mobilfunkzugang mit hoher Performance. Daher eignet
er sich ideal für intelligente Backup-Szenarien in 4G und bietet
gleichzeitig Zukunftssicherheit für 5G.
Active/Active (Load Balancing)
Der LANCOM 1926VAG-5G ermöglicht die parallele Nutzung
mehrerer Internetzugänge für eine ideale Lastverteilung und
Erhöhung der bereitgestellten Bandbreite. Im Mischbetrieb
von 5G und VDSL-Supervectoring, Glasfaser und Mobilfunk
ermöglicht er eine unübertroffene Verfügbarkeit und
Bandbreite. Damit bietet der LANCOM 1926VAG-5G
maximale Zukunftssicherheit für leistungshungrige
SD-WAN-Szenarien in geschäftskritischen Umgebungen.
Ausgezeichnetes LANCOM VPN
Der LANCOM 1926VAG-5G bietet ein hohes Maß an
Sicherheit. Die 25 bereits integrierten IPSec-VPN-Kanäle
garantieren maximale Verschlüsselung, die sichere Anbindung
mobiler Mitarbeiter und den Schutz unternehmensinterner
Daten. Mit der LANCOM VPN Option kann der Router auf
bis zu 100 VPN-Kanäle aufgerüstet werden.
Radikale Vereinfachung der Konfiguration mit LANCOM
SD-WAN
In Kombination mit der LANCOM Management Cloud
eröffnet der LANCOM 1926VAG-5G den Weg für
automatisiertes Management. Mit Software-defined WAN
(SD-WAN) ermöglicht er die automatische Einrichtung sicherer
VPN-Verbindungen zwischen Standorten, inklusive
Netzwerkvirtualisierung und Backup auch über die
Weitverkehrsstrecken: Die VPN-Funktionalität wird per
Mausklick aktiviert und die gewünschten VLANs werden für
den jeweiligen Standort ausgewählt. Die aufwändige
Konfiguration der einzelnen Tunnelendpunkte entfällt
vollständig.
Professionelle Telefoniefunktionen dank LANCOM VCM
(Voice Call Manager)
Der LANCOM Voice Call Manager ist im LANCOM
1926VAG-5G bereits integriert und mit umfangreichen
Telefonie-Funktionen ausgestattet. Er übernimmt damit
klassische Aufgaben für das Telefon-Management und steuert
alle mit dem Router verbundene TK-Funktionen von SIP, ISDN
und Analog-Komponenten. Weiterhin ermöglicht er die
einfache Integration von DECT-Telefonie über die
Autoprovisionierung der LANCOM DECT 510 IP Basisstation.
Page 3

VorläufigVorläufig
LANCOM 1926VAG-5G
Layer 2-Funktionen
4.096 IDs nach IEEE 802.1q, dynamische Zuweisung, Q-in-Q TaggingVLAN
IGMP-Snooping, MLD-SnoopingMulticast
Protokolle
Layer 3-Funktionen
Firewall
Sicherheit
IPv4-Dienste
IPv6-Dienste
IPv4-Protokolle
IPv6-Protokolle
WAN-Protokolle
Sicherheit
URL-Blocker
Ethernet über GRE-Tunnel (EoGRE), L2TPv3, ARP-Lookup, LLDP, DHCP Option 82, IPv6-Router-Advertisement-Snooping, DHCPv6-Snooping,
LDRA (Lightweight DHCPv6 Relay Agent), Spanning Tree, Rapid Spanning Tree, ARP, Proxy ARP, BOOTP, DHCP, LACP
Stateful Inspection Firewall mit Paketfilterung, erweitertem Port-Forwarding, N:N IP-Adressumsetzung, Paket-Tagging, Unterstützung
von DNS-Zielen, unterschiedlichen Aktionen und unterschiedlichen Benachrichtigungen
Traffic Shaping, Bandbreitenreservierung, DiffServ/TOS, Paketgrößensteuerung, Layer 2-in-Layer 3-TaggingQuality of Service
Intrusion Prevention, IP-Spoofing, Access-Control-Listen, Denial-of-Service Protection, detailliert einstellbares Verhalten bzgl.
Re-Assemblierung, Session-Recovery, PING, Stealth-Mode und AUTH-Port-Behandlung, URL-Blocker, Passwortschutz, programmierbarer
Reset-Taster
PAP, CHAP, MS-CHAP und MS-CHAPv2PPP-Authentifizierungsmechanismen
VRRP (Virtual Router Redundancy Protocol), Analog/GSM-Modem-BackupHochverfügbarkeit/Redundanz
IPv4-, IPv6-, NetBIOS/IP-Multiprotokoll-Router, IPv4/IPv6 Dual StackRouter
SD-WAN Application Routing in Verbindung mit der LANCOM Management CloudSD-WAN Application-Routing
ARF (Advanced Routing und Forwarding) mit bis zu 64 KontextenRouter-Virtualisierung
HTTP- und HTTPS-Server für die Konfiguration per Webinterface, DNS-Client, DNS-Server, DNS-Relay, DNS-Proxy, Dynamic DNS-Client,
DHCP-Client, DHCP-Relay und DHCP-Server mit Autodetection, NetBIOS/IP-Proxy, NTP-Client, SNTP-Server, Policy-based Routing,
Bonjour-Proxy, RADIUS
HTTP- und HTTPS-Server für die Konfiguration per Webinterface, DHCPv6-Client, DHCPv6-Server, DHCPv6-Relay, DNS-Client, DNS-Server,
Dynamic DNS-Client, NTP-Client, SNTP-Server, Bonjour-Proxy, RADIUS
RIPv2, BGPv4, OSPFv2, LISP (Locator/ID Separation Protocol)Dynamische Routing-Protokolle
DNS, HTTP, HTTPS, ICMP, NTP/SNTP, NetBIOS, PPPoE (Server), RADIUS, RADSEC (Secure RADIUS), RTP, SNMPv1,v2c,v3, TFTP, TACACS+,
IGMPv3
NDP, Stateless Address Autoconfiguration (SLAAC), Stateful Address Autoconfiguration (mit DHCPv6), Router Advertisements, ICMPv6,
DHCPv6, DNS, HTTP, HTTPS, PPPoE, RADIUS, SMTP, NTP, BGP, LISP, Syslog, SNMPv1,v2c,v3, MLDv2, PIM
PIM (Protocol Independent Multicast), IGMP-Proxy, MLD-ProxyMulticast Routing
VDSL, ADSL1, ADSL2 oder ADSL2+ jeweils auch mit externem Modem an einem ETH-Port (auch simultan zum LAN-Betrieb)WAN-Betriebsarten
PPPoE, Multi-PPPoE, ML-PPP, GRE, PPTP (PAC oder PNS), L2TPv2 (LAC oder LNS), L2TPv3 mit Ethernet-Pseudowire und IPoE (mit oder
ohne DHCP), RIP-1, RIP-2, VLAN, IPv6 over PPP (IPv6 und IPv4/IPv6 Dual Stack Session), IP(v6)oE (Autokonfiguration, DHCPv6 oder
Statisch)
6to4, 6in4, 6rd (statisch und über DHCP), Dual Stack Lite (IPv4-in-IPv6-Tunnel)Tunnelprotokolle (IPv4/IPv6)
Überwachung und Sperrung von Login-Versuchen und PortscansIntrusion Prevention
Überprüfung der Quell-IP-Adressen auf allen Interfaces: nur die IP-Adressen des zuvor definierten IP-Netzes werden akzeptiertIP-Spoofing
Filterung anhand von IP- oder MAC-Adresse sowie zuvor definierten Protokollen für den KonfigurationszugangAccess-Control-Listen
Schutz vor Fragmentierungsfehlern und SYN-FloodingDenial-of-Service Protection
Detailliert einstellbares Verhalten bzgl. Re-Assemblierung, Session-Recovery, PING, Stealth-Mode und AUTH-Port-BehandlungAllgemein
Filtern von unerwünschten URLs anhand von DNS-Hitlisten sowie Wildcard-Filtern. Weiterreichende Möglichkeiten durch Nutzung der
Content Filter Option
Passwortgeschützter Konfigurationszugang für jedes Interface einstellbarPasswortschutz
Alarmierung durch E-Mail, SNMP-Traps und SYSLOGAlarmierung
PAP, CHAP, MS-CHAP und MS-CHAP v2 als PPP-AuthentifizierungsmechanismenAuthentifizierungsmechanismen
Einstellbarer Reset-Taster für "ignore", "boot-only" und "reset-or-boot"Programmierbarer Reset-Taster
LCOS 10.42
Page 4
VorläufigVorläufig
LANCOM 1926VAG-5G
Hochverfügbarkeit / Redundanz
VRRP (Virtual Router Redundancy Protocol) zur herstellerübergreifenden Absicherung gegen Geräte- oder Gegenstellenausfall.VRRP
Für absolut sichere Software-Upgrades durch zwei speicherbare Firmware-Versionen, inkl. Testmodus bei Firmware-UpdatesFirmSafe
Load-Balancing
VPN-Redundanz
Leitungsüberwachung
VPN
IPSec over HTTPS
Anzahl der VPN-Tunnel
Echtzeituhr
Zufallszahlen-Generator
1-Click-VPN Client-Assistent
Smart Certificate
Zertifikate
Zertifikatsrollout
XAUTH
Proadaptive VPN
Algorithmen
LANCOM Dynamic VPN
Statische und dynamische Lastverteilung auf bis zu 4 WAN-Strecken (Inkl. Client-Binding). Kanalbündlung durch Multilink-PPP (sofern
vom Netzbetreiber unterstützt).
Backup von VPN-Verbindungen über verschiedene Hierarchie-Stufen hinweg, z.B. bei Wegfall eines zentralen VPN-Konzentrators und
Ausweichen auf mehrere verteilte Gegenstellen. Beliebige Anzahl an Definitionen für VPN-Gegenstellen in der Konfiguration (Tunnel-Limit
gilt nur für aktive Verbindungen). Bis zu 32 alternative Gegenstellen mit jeweils eigenem Routing-Tag als Backup oder zur Lastverteilung
pro VPN-Gegenstelle. Die automatische Auswahl kann der Reihe nach, aufgrund der letzten erfolgreichen Verbindung oder zufällig
(VPN-Load-Balancing) erfolgen
Leitungsüberwachung mit LCP Echo Monitoring, Dead Peer Detection und bis zu 4 Adressen für Ende-zu-Ende-Überwachung mit
ICMP-Polling
Ermöglicht IPSec VPN durch Firewalls in Netzen, für die z. B. Port 500 für IKE gesperrt ist, auf Basis von TCP über Port 443. Geeignet
für Client-to-Site und Site-to-Site-Verbindungen. IPSec over HTTPS basiert auf der NCP VPN Path Finder Technology
25 Tunnel gleichzeitig aktiv (50 in Verbindung mit der VPN-50 Option, bzw. 100 in Verbindung mit der VPN-100 Option) bei Kombination
von IPSec- mit PPTP-(MPPE) und L2TPv2-Tunneln, unbegrenzte Anzahl konfigurierbarer Gegenstellen. Konfiguration aller Gegenstellen
über einen einzigen Eintrag möglich bei Nutzung von RAS User Template oder Proadaptive VPN.
Integrierter Hardwarebeschleuniger für die 3DES/AES-Ver- und -EntschlüsselungHardware-Beschleuniger
Integrierte, gepufferte Echtzeituhr zur Speicherung der Uhrzeit bei Stromausfällen, sodass die zeitliche Validierung der Gültigkeit von
Zertifikaten immer möglich ist
Erzeugung echter Zufallszahlen in Hardware, z. B. zur Verbesserung der Generierung von Schlüsseln für Zertifikate direkt nach dem
Einschalten
Erstellung von VPN-Client-Zugängen mit gleichzeitiger Erzeugung von Profilen für den LANCOM Advanced VPN Client mit einem Klick
aus LANconfig heraus
Erzeugen von VPN-Verbindungen zwischen LANCOM-Routern per "Drag and Drop" mit einem Klick in LANconfig1-Click-VPN Site-to-Site
IPSec-Schlüsselaustausch über Preshared Key oder Zertifikate (RSA-Signature, ECDSA-Signature, Digital-Signature)IKE, IKEv2
Komfortable Erstellung von digitalen X.509 Zertifikaten mittels einer eigenen Zertifizierungsstelle (SCEP-CA) via Weboberfläche oder
SCEP.
Unterstützung von X.509 digitalen mehrstufigen Zertifikaten, kompatibel z.B. zu Microsoft Server / Enterprise Server und OpenSSL.
Secure Key Storage zur Sicherung eines privaten Schlüssels (PKCS#12) gegen Diebstahl.
Automatisierte Erzeugung sowie Rollout und Verlängerung von Zertifikaten mit SCEP (Simple Certificate Enrollment Protocol) pro
Zertifikatshierarchie
Abruf von CRLs mittels HTTP pro ZertifikatshierarchieCertificate Revocation Lists (CRL)
Prüfen von X.509-Zertifikaten anhand von OCSP (Online Certificate Status Protocol), in Echtzeit arbeitende Alternative zu CRLsOCSP Client
XAUTH-Client zur Anmeldung von LANCOM Routern und Access Points an XAUTH-Servern inkl. IKE-Config-Mode. XAUTH-Server, der
die Anmeldung von Clients per XAUTH an LANCOM Routern ermöglicht. Anbindung des XAUTH-Servers an RADIUS-Server zur
Authentisierung von VPN-Zugängen pro Verbindung über eine zentrale Benutzerverwaltung. Authentisierung für VPN-Client-Zugänge
via XAUTH mit RADIUS-Anbindung auch mit OTP-Tokens
Konfiguration aller VPN-Client-Verbindungen im IKE-Config-Mode über einen einzigen KonfigurationseintragRAS User Template
Automatisierte Konfiguration und dynamisches Anlegen aller notwendigen VPN- und Routing-Einträge anhand eines Default-Eintrags
bei Site-to-Site Verbindungen. Propagieren der dynamisch gelernten Routen kann auf Wunsch per RIPv2 erfolgen
3DES (168 Bit), AES-CBC und -GCM (128, 192 und 256 Bit), DES, Blowfish (128-448 Bit), RSA (1024-4096 Bit), ECDSA (P-256-, P-384-,
P-521-Kurven), Chacha20-Poly 1305 und CAST (128 Bit). OpenSSL-Implementierung mit FIPS-140 zertifizierten Algorithmen. MD-5,
SHA-1, SHA-256, SHA-384 oder SHA-512 Hashes
Unterstützung von NAT-Traversal (NAT-T) für den VPN-Einsatz auf Strecken, die kein VPN-Passthrough unterstützenNAT-Traversal
Ermöglicht den VPN-Verbindungsaufbau von oder zu dynamischen IP-Adressen. Die IP-Adresse wird verschlüsselt mittels ICMP- oder
UDP-Protokoll übertragen. Dynamische Einwahl von Gegenstellen mittels Verbindungs-Template
LCOS 10.42
Page 5
VorläufigVorläufig
LANCOM 1926VAG-5G
VPN
Dynamic DNS
Spezifisches DNS-Forwarding
RADIUS
IKEv2 EAP*
Performance
VoIP
Funktionen
Call-Router
SIP-Registrar
SIP-Proxy
SIP-Gateway
SIP-Trunk
Media-Proxy
Ermöglicht die Registrierung der IP-Adresse bei einem Dynamic-DNS-Provider, falls keine feste IP-Adresse für den VPN-Verbindungsaufbau
verwendet wird
DNS-Forwarding einstellbar pro DNS-Domäne, z.B. zur Auflösung interner Namen durch eigenen DNS-Server im VPN und Auflösung
externer Namen durch Internet-DNS-Server. Eintrag für Backup-DNS pro DNS-Weiterleitung
Ermöglicht für IKEv2 das selektive Weiterleiten von Datenverkehr abhängig von der angesprochenen DNS-Domäne.Split-DNS
Kopplung von IPv4 NetzwerkenIPv4 VPN
Nutzung von IPv4 VPN über IPv6 WAN-VerbindungenIPv4 VPN über IPv6 WAN
Kopplung von IPv6 NetzwerkenIPv6 VPN
Nutzung von IPv6 VPN über IPv4 WAN-VerbindungenIPv6 VPN über IPv4 WAN
RADIUS Authorization und Accounting, Auslagerung von VPN-Konfigurationen in externem RADIUS-Server bei IKEv2, RADIUS CoA
(Change of Authorization)
Übertragung von mehreren, sicher getrennten Netzen innerhalb eines VPN-TunnelsHigh Scalability VPN (HSVPN)
VPN-Clients können mit IKEv2 EAP gegen eine zentrale Datenbank wie Microsoft Windows Server oder RADIUS-Server authentifiziert
werden
Nur mit VPN-25 Option*)
Daten zur Routing-Performance finden Sie im LANCOM Techpaper "Routing-Performance" auf www.lancom-systems.deRouting-Performance
10 (bis zu 40 mit VoIP +10 Option)Anzahl interner VoIP-Rufnummern
Bis zu 2 interne ISDN-Busse mit je 2 parallelen Sprachkanälen und bis zu jeweils 10 RufnummernAnzahl lokaler ISDN-Teilnehmer
bis zu 100 externe VoIP-Sprachkanäle, je nach Umkodierung, Echo-Unterdrückung und LastAnzahl gleichzeitiger VoIP-Verbindungen
Halten/Rückfrage, Makeln, Verbinden, Automatische Anrufweiterschaltung (CFU, CFB, CFNR), Rufnummernanzeige/-unterdrückung
(CLIP, CLIR), Zweitanruf unterdrücken (Busy on Busy), spontane Amtsholung, Gruppenrufe, Rufverteilung, Overlap Dialing
Kaskadierbare Rufgruppen, Rufverteilung, gleichzeitig oder nacheinander. Abwurf nach Zeitablauf oder bei besetzt/nicht erreichbar.Rufgruppen
Registrierung mehrerer lokaler VoIP-Endgeräte unter derselben Rufnummer/ID.Multi-Login
Zentrale Vermittlung für ankommende und abgehenden Rufe. Rufnummernumsetzung, Ziffernersetzung und Nummernergänzung.
Konfiguration der Leitungs- und Wegewahl inkl. Leitungs-Backup. Wegewahl abhängig von rufender und gewählter Rufnummer,
SIP-Domäne und Leitung. Sperre von Rufnummern oder Rufnummernblöcken, Einbindung lokaler Teilnehmer in die Rufnummernkreise
einer übergeordneten TK-Anlage, Ergänzung/Entfernung leitungsbezogener Präfixe und Stammnummern.
Verwaltung lokaler VoIP-Benutzer/VoIP-TK-Anlagen, Registrierung bei VoIP-Providern/übergeordneten VoIP-TK-Anlagen. Unterstützung
von Service Location (SRV). Leitungs-Überwachung für SIP-Trunk, -Link, -Remote-Gateway und SIP-PBX-Leitung
Bis zu 25 SIP-Provider (bis zu 55 mit VoIP +10 Option), bis zu 4 übergeordnete SIP-TK-Anlagen inkl. Leitungsbackup. SIP-Verbindungen
von/zu internen Teilnehmern, SIP-Providern und SIP-TK-Anlagen. Automatisches Bandbreitenmanagement und automatische Konfiguration
der Firewall für SIP-Verbindungen.
Umwandlung von Analog- oder ISDN in VoIP und umgekehrt. Anmeldung lokaler ISDN- oder Analog-Teilnehmer als SIP-Benutzer an
übergeordneten SIP-TK-Anlagen/bei SIP-Providern. Rufnummernumsetzung zwischen interner Rufnummer und MSN/DDI
Vermittlung von Rufen auf Basis von Durchwahlen an/von VoIP-TK-Anlagen/VoIP-Provider (Unterstützung der SIP-DDI-Funktionalität
gemäß ITU-T Q.1912.5). Einzige Registrierung der Stammnummer. Mapping ganzer VoIP-Rufnummernblöcke
Vermittlung von Rufen mit beliebigen Rufnummern an/von VoIP-TK-Anlagen/VoIP-Provider. Mapping ganzer VoIP-RufnummernblöckeSIP-Link
Terminieren und Verschalten von multiplen Medienströmen. Kontrolle der Media Sessions. IP-Adress- und Port-Umsetzung für Pakete
der Medienströme zwischen verschiedenen Netzen. Verschalten von Medienströmen zwischen Gegenstellen, die kein Verbinden (REFER)
in SIP erlauben
Trennung von unsicheren und sicheren Netzen, QoS, Management von Signalisierungs- und Sprachdaten, TranscodingSession Border Controller (SBC)
RTP, SIPS und SRTPMedia-Protokolle
Deutsche Telekom, QSC, Ecotel und SipgateUnterstützte Provider
Bereitstellung von Nebenstellenanschlüssen.ISDN-Merkmale
LCOS 10.42
Page 6
VorläufigVorläufig
LANCOM 1926VAG-5G
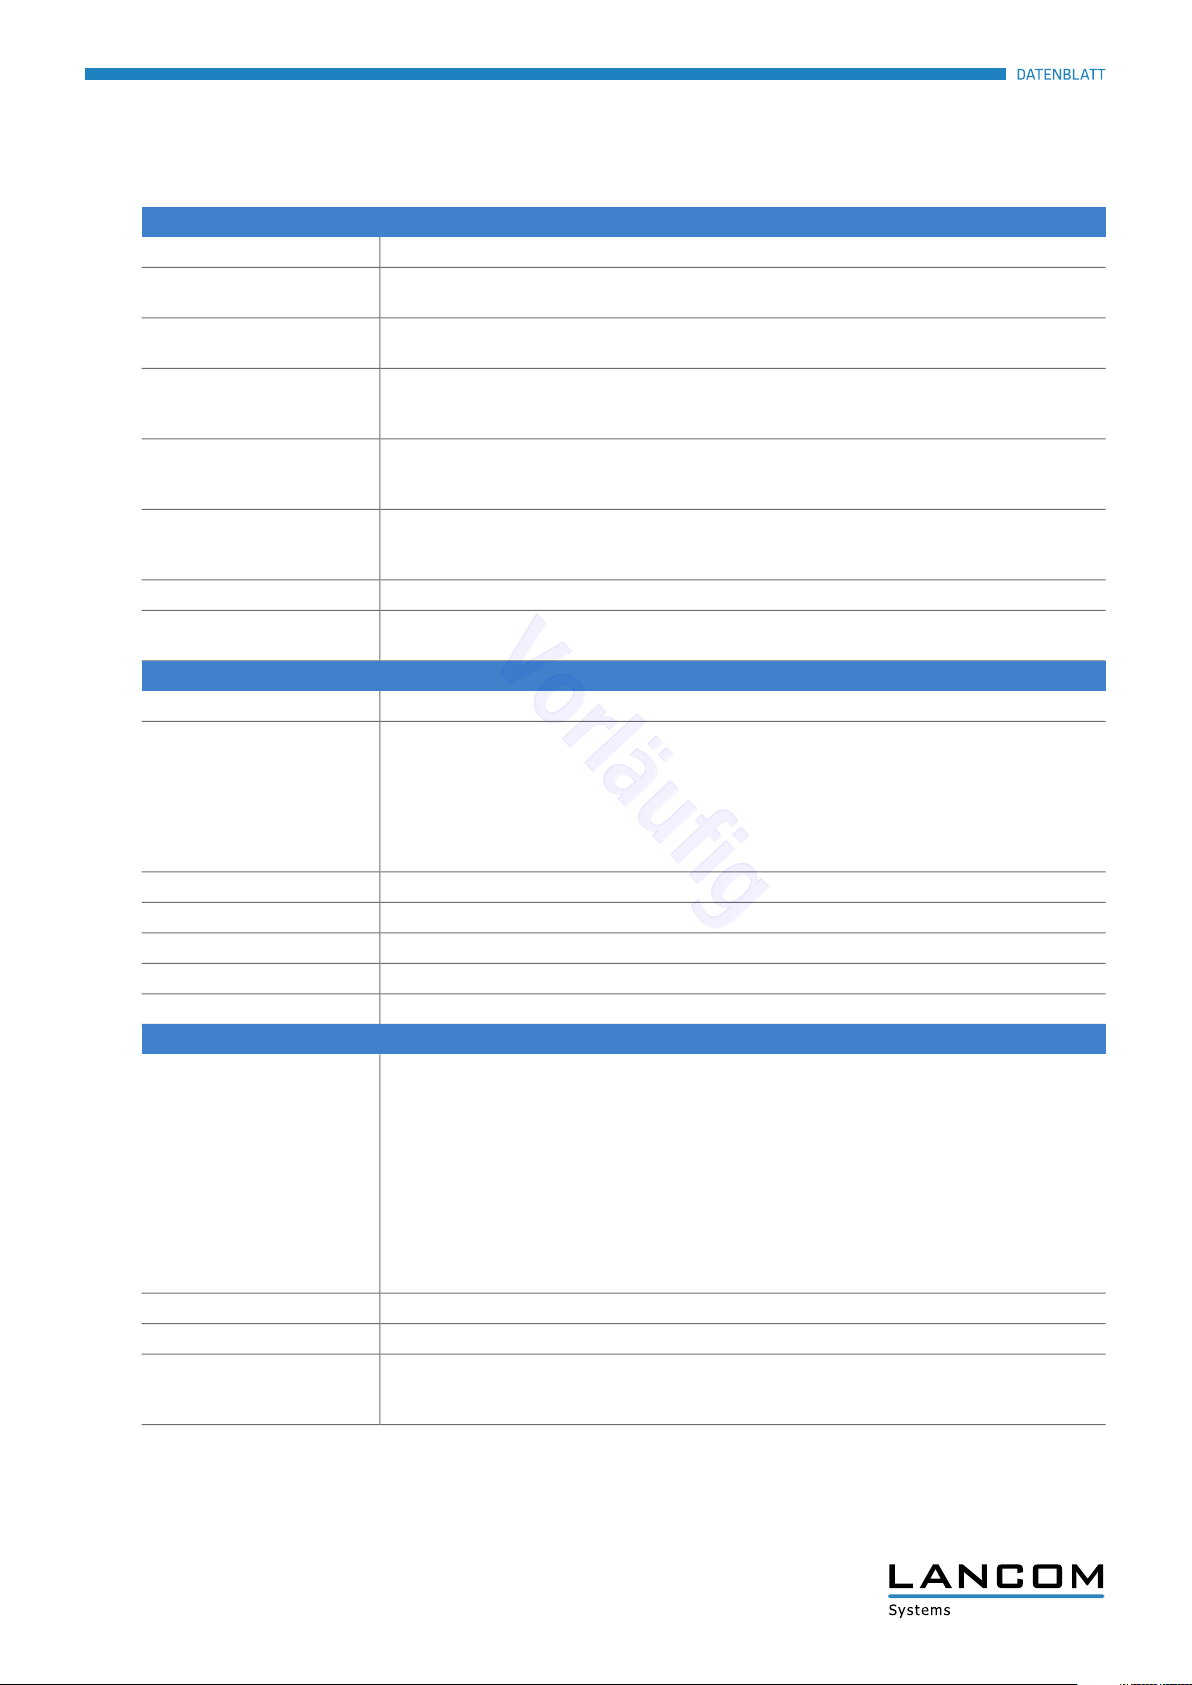
VoIP
Interne a/b-Ports (MFW) für je ein analoges Endgerät oder als Amtsanschlüsse für eine analoge TK-Anlage.Analog-Merkmale
Audio-Eigenschaften
SIP-Codec Unterstützung
Faxübertragung
Auto-QoS
VoIP-Überwachung
SIP ALG
Mobilfunk
Unterstützte Mobilfunkbänder (5G/4G/3G)
Schnittstellen
WAN: G.FAST / VDSL / ADSL2+
Ethernet Ports
Echo-Unterdrückung (G.168) mit automatische Abschaltung bei Faxübertragung, automatischer adaptiver Jitter-Buffer. Inband Tone
Signaling nach EU-Standard und länderspezifisch. Sprachkodierung nach G.711 -law/A-law (64 kbit/s)
Bei reinen SIP-Verbindungen: G.711 -law/A-law (64 kbit/s), G.722, G.723, G.726, G.729, iLBC, PCM (16, 20 und 24 Bit, Mono und
Stereo), OPUS, AAC (LC, HE HEv2), MPEG Layer II, ADPCM 4SB. DTMF Unterstützung (Inband, RFC2833, SIP-INFO)
Faxübertragung im LAN/WAN per SIP mit G.711 oder T.38. Umwandlung von Fax per SIP T.38 und Aus-/Einkoppeln am Amtsanschluss
zu ISDN mit G.711 und Dienstekennung. Anschluss und Umwandlung von T.30 / G.711 nach T.38 oder T.30 / G.711 für SIP, analoge
oder ISDN-Faxgeräte. Kompatibel zu SwyxFax an reinen G.711 SIP-Leitungen.
Automatische dynamische Bandbreitenreservierung pro VoIP-Verbindung. Priorisierung von Sprachpaketen und DiffServ-Markierung
sowie Traffic-Shaping (ein-/ausgehend) und Paketgrößensteuerung nicht priorisierter Verbindungen gegenüber VoIP. Unabhängig
einstellbare DiffServ-Markierung von Signalisierung (SIP) und Medienströmen (RTP)
Versand von Call Data Records (CDR) per SYSLOG oder E-Mail. Zustandsanzeige von Teilnehmern, Leitungen und Verbindungen sowie
Logging von Ereignissen aus dem VoIP Call Manager in LANmonitor. SYSLOG und Trace für Sprachverbindungen. Aktive Abfrage auch
per SNMP
Automatische Netzwerk- und VoIP-Integration der LANCOM DECT 510 IP BasisstationAutoprovisionierung
SIP ALG (Application Layer Gateway) agiert als Proxy für SIP. Automatische Öffnung der notwendigen Ports für Sprachdaten. Automatische
Adressumsetzung (STUN unnötig).
5G-, LTE-, UMTS- und HSPA-Unterstützung (Übertragungsart automatisch oder fest einstellbar), 2G/GSM wird nicht unterstütztUnterstützte Standards
Band 1 (2100 MHz), Band 2 (1900 MHz), Band 3 (1800 MHz), Band 4 (2100 MHz), Band 5 (800 MHz), Band 6 (800 MHz), Band 7
(2600 MHz), Band 8 (900 MHz), Band 9 (1800 MHz), Band 12 (700 MHz), Band 13 (700 MHz), Band 14 (700 MHz), Band 15 (700
MHz), Band 16 (700 MHz), Band 17 (700 MHz), Band 18 (800 MHz), Band 19 (800 MHz), Band 20 (800 MHz), Band 25 (1900 MHz),
Band 26 (800 Mhz), Band 28 (700 MHz), Band 29 (700 MHz), Band 30 (2300 MHz), Band 32 (1400 MHz), Band 34 (2000 MHz), Band
38 (2600 MHz), Band 39 (1800 MHz), Band 40 (2300 MHz), Band 41 (2500 MHz), Band 42 (3400 MHz), Band 43 (3600 MHz), Band
46 (5100 MHz) , Band 48 (3600 MHz), Band 66 (2100 MHz), Band 71 (600 MHz), Band 77 (3300 MHz), Band 78 (3300 MHz), Band
79 (4400 MHz)
+23 dBmMaximale Sendeleistung
Empfangsdiversity auf der AUX-Antenne (3G); MIMO (2x2) für LTE (4G); MIMO (4x4) für 5GDiversity / MIMO
Standard-/Mini-SIM (2FF), MicroSIM (3FF) via Adapter, NanoSIM (4FF) via AdapterUnterstützte SIM-Karten-Formate*
Wird unterstütztMulti-SIM Support
LANCOM Systems empfiehlt die Verwendung einer Standard-SIM (2FF / Mini-SIM)*) Hinweis
a
G.FAST nach ITU G.9700 und G.9701, Profile 106a, 212a
a
VDSL2 nach ITU G.993.2, Profile 8a, 8b, 8c, 8d, 12a, 12b, 17a, 35b
a
VDSL Supervectoring nach ITU G.993.2 (Annex Q)
a
VDSL2-Vectoring: nach ITU G.993.5 (G.Vector)
a
Kompatibel zu VDSL2 der Deutschen Telekom
a
Kompatibel zum U-R2-Anschluss der Deutschen Telekom (1TR112)
a
ADSL2+ over ISDN nach ITU G.992.5 Annex B/J mit DPBO, ITU G.992.3 und ITU G.992.1
a
ADSL2+ over POTS nach ITU G.992.5 Annex A/M mit DPBO, ITU G.992.3 und ITU.G.992.1
a
Unterstützt nur eine virtuelle Verbindung im ATM (VPI-VCI-Paar) zur selben Zeit
a
Automatische Erkennung von VDSL-Anschlüssen der Deutschen Telekom mit VLAN-ID 7
1 G.FAST/VDSL/ADSL2+- und 1 VDSL / ADSL2+-Modem integriertG.FAST / VDSL / ADSL2+
10/100/1000 MBit/s Gigabit EthernetWAN: Ethernet
6 individuelle Ports, davon 1 Combo Port (TP/SFP), 10/100/1000 MBit/s Gigabit Ethernet, im Auslieferungszustand sind 2 Ports als
WAN geschaltet. Weitere 3 Ports können als zusätzliche WAN-Ports geschaltet werden. Ethernet-Ports können in der LCOS-Konfiguration
elektrisch deaktiviert werden. Unterstützung von Energiesparfunktionen nach IEEE 802.3az
LCOS 10.42
Page 7
VorläufigVorläufig
LANCOM 1926VAG-5G
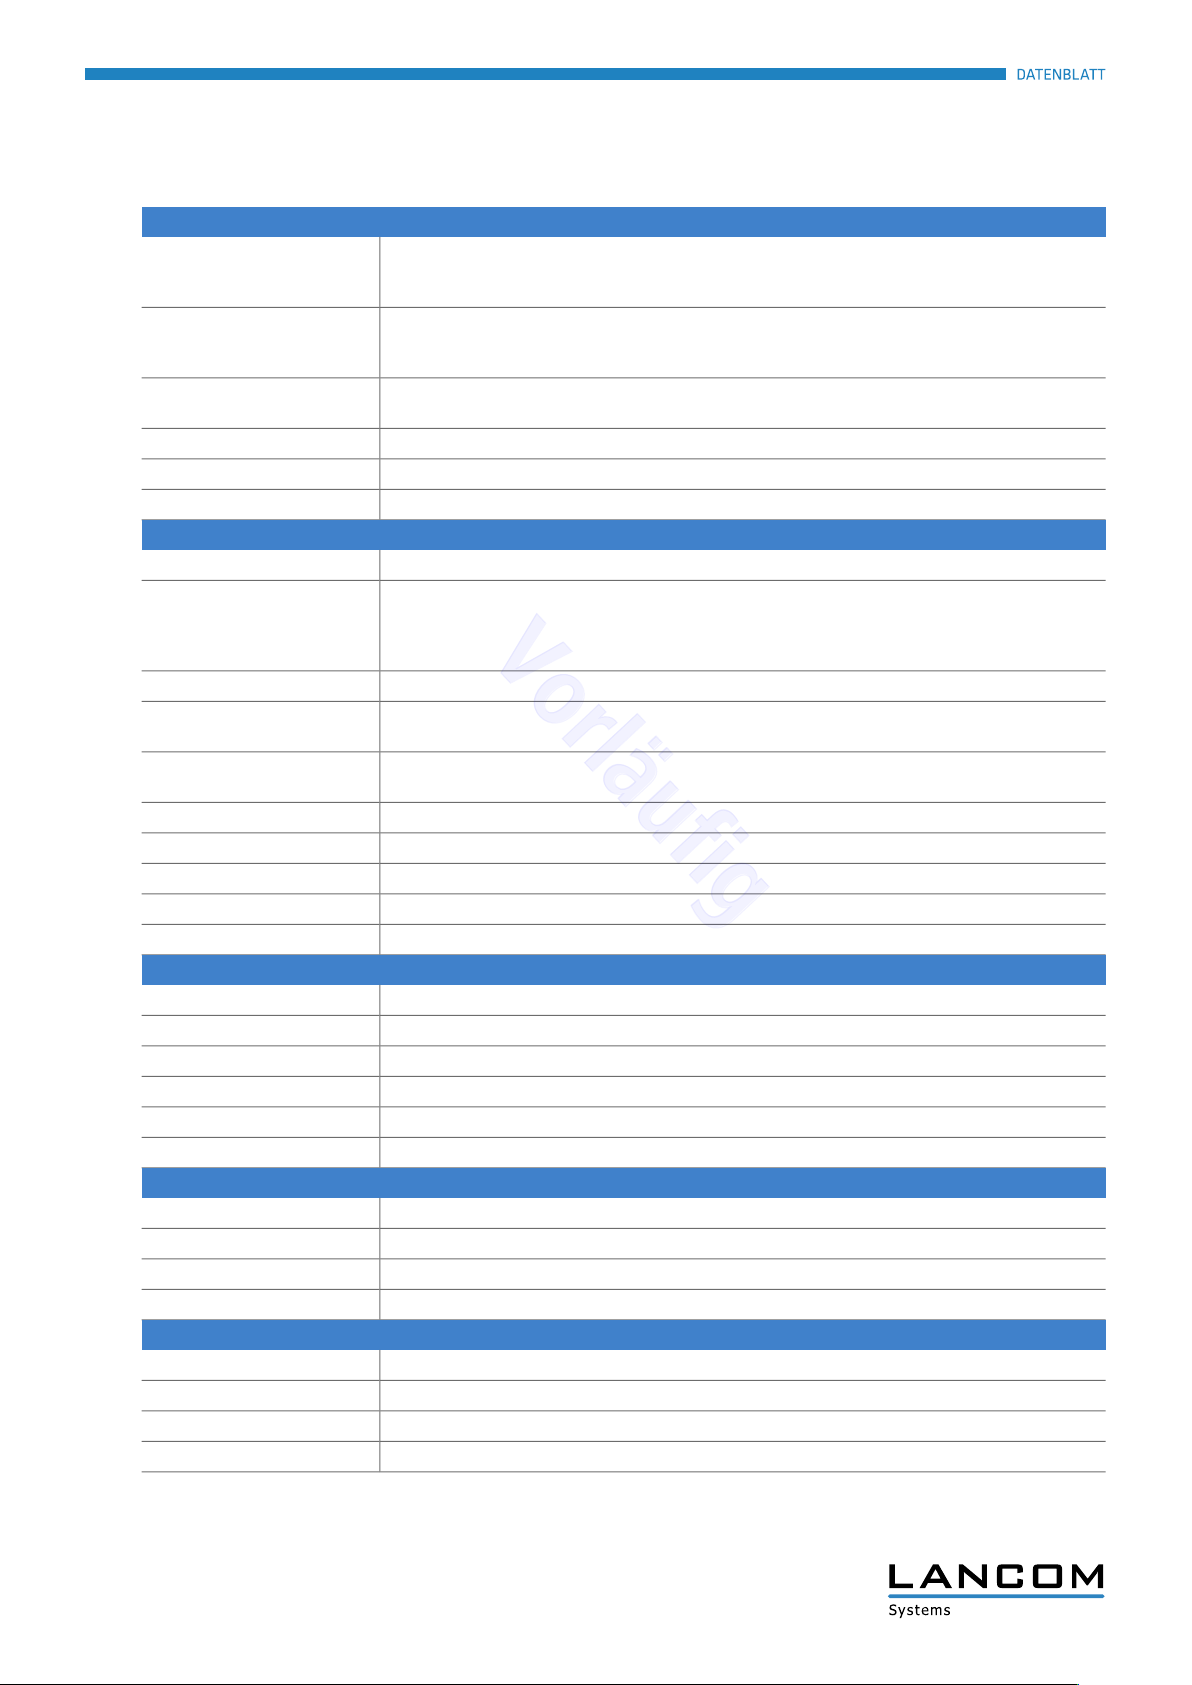
Schnittstellen
SFP-Einschub
Port-Konfiguration
USB 2.0 Host-Port
Management und Monitoring
Management-Funktionen
Monitoring-Funktionen
Monitoring-Statistiken
Hardware
Konformitätserklärungen*
Lieferumfang
Steckplatz für Small Form-factor Pluggable Gigabit-Ethernet-Transceiver ("mini-GBIC"). Kompatibel mit optionalen LANCOM SFP-Modulen
für Glasfaseranschlüsse über kurze Distanzen (SX) oder lange Distanzen (LX). Im Auslieferungszustand als WAN-Port geschaltet, kann
als LAN-Port konfiguriert werden.
Jeder Ethernet-Port kann frei konfiguriert werden (LAN, DMZ, WAN, Monitor-Port, Aus). LAN Ports können als Switch oder isoliert
betrieben werden. Als WAN-Port können zusätzliche, externe DSL-Modems oder Netzabschlussrouter inkl. Load-Balancing und
Policy-based Routing betrieben werden. DMZ-Ports können mit einem eigenen IP-Adresskreis ohne NAT versorgt werden
USB 2.0 Hi-Speed Host-Port zum Anschluss von USB-Druckern (USB-Druck-Server), seriellen Geräten (COM-Port-Server), USB-Datenträgern
(FAT Dateisystem); bidirektionaler Datenaustausch möglich
2x interner ISDN-S0 Anschluss (NT)ISDN
4x a/b intern (Analog1, Analog2, Analog3, Analog4) für je ein analoges EndgerätAnalog
Serielle Konfigurationsschnittstelle / COM-Port (RJ45): 9.600-115.000 BaudSerielle Schnittstelle
LANCOM Management Cloud, LANconfig, WEBconfig, LANCOM Layer 2 Management (Notfall-Management)Management
Alternative Boot-Konfiguration, automatisches Software-Update über LANconfig, individuelle Zugriffs- und Funktionsrechte für bis zu
16 Administratoren, RADIUS- und RADSEC-Benutzerverwaltung, Fernwartung (über WAN oder (W)LAN, Zugangsrechte (lesen/schreiben)
separat einstellbarüber) SSL, SSH, HTTPS, Telnet, TFTP, SNMP, HTTP, alternative Steuerung der Zugriffsrechte durch TACACS+, Scripting,
zeitliche Steuerung aller Parameter und Aktionen durch CRON-Dienst
LANCOM Management Cloud, LANmonitor, WLANmonitorMonitoring
Geräte-SYSLOG, SNMPv1,v2c,v3 inkl. SNMP-TRAPS, sehr umfangreiche LOG- und TRACE-Möglichkeiten, PING und TRACEROUTE zur
Verbindungsüberprüfung, interne Loggingbuffer für SYSLOG und Firewall-Events
Umfangreiche Ethernet-, IP- und DNS-Statistiken, SYSLOG-Fehlerzähler, Accounting inkl. Export von Accounting-Informationen über
LANmonitor und SYSLOG, Layer-7-Anwendungserkennung inkl. anwendungsbezogenes Erfassen des verursachten Traffics
IPerf ermöglicht es den Datendurchsatz von IP-Netzwerken zu testen (integrierter Client und Server)IPerf
Performance-Überwachung von VerbindungenSLA-Monitor (ICMP)
Export von Informationen über eingehenden bzw. ausgehenden IP-DatenverkehrNetflow
SD-LAN - Automatische LAN-Konfiguration über die LANCOM Management CloudSD-LAN
SD-WAN - Automatische WAN-Konfiguration über die LANCOM Management CloudSD-WAN
2,5 kgGewicht
Internes Netzteil (110–230 V, 50-60 Hz)Spannungsversorgung
Temperaturbereich 0–40° C; Luftfeuchtigkeit 0–95%; nicht kondensierendUmgebung
Robustes Metallgehäuse, Anschlüsse auf der Front, 1 HE (345 x 44 x 253 mm > B x H x T) mit anschraubbaren MontagewinkelnGehäuse
Keine; lüfterloses Design ohne rotierende Teile, hohe MTBFAnzahl Lüfter
34 WattLeistungsaufnahme (max.)
EN 62368, EN 55022, EN 55024CE
IPv6 Ready GoldIPv6
Made in GermanyHerkunftsland
Auf unserer Website www.lancom-systems.de finden Sie die vollständigen Erklärungen zur Konformität auf der jeweiligen Produktseite*) Hinweis
Hardware-Schnellübersicht (DE/EN), Installation Guide (DE/EN)Handbuch
Ethernet-Kabel, 3 mKabel
EU-Variante: Kaltgeräte-Netzkabel, WW-Variante: landesspezifische Kaltgeräte-Netzkabel sind separat erhältlichKabel
2x DSL-Kabel für den IP basierten Anschluss inkl. galvanischer Signatur, 4,25mKabel
LCOS 10.42
Page 8
VorläufigVorläufig
LANCOM 1926VAG-5G
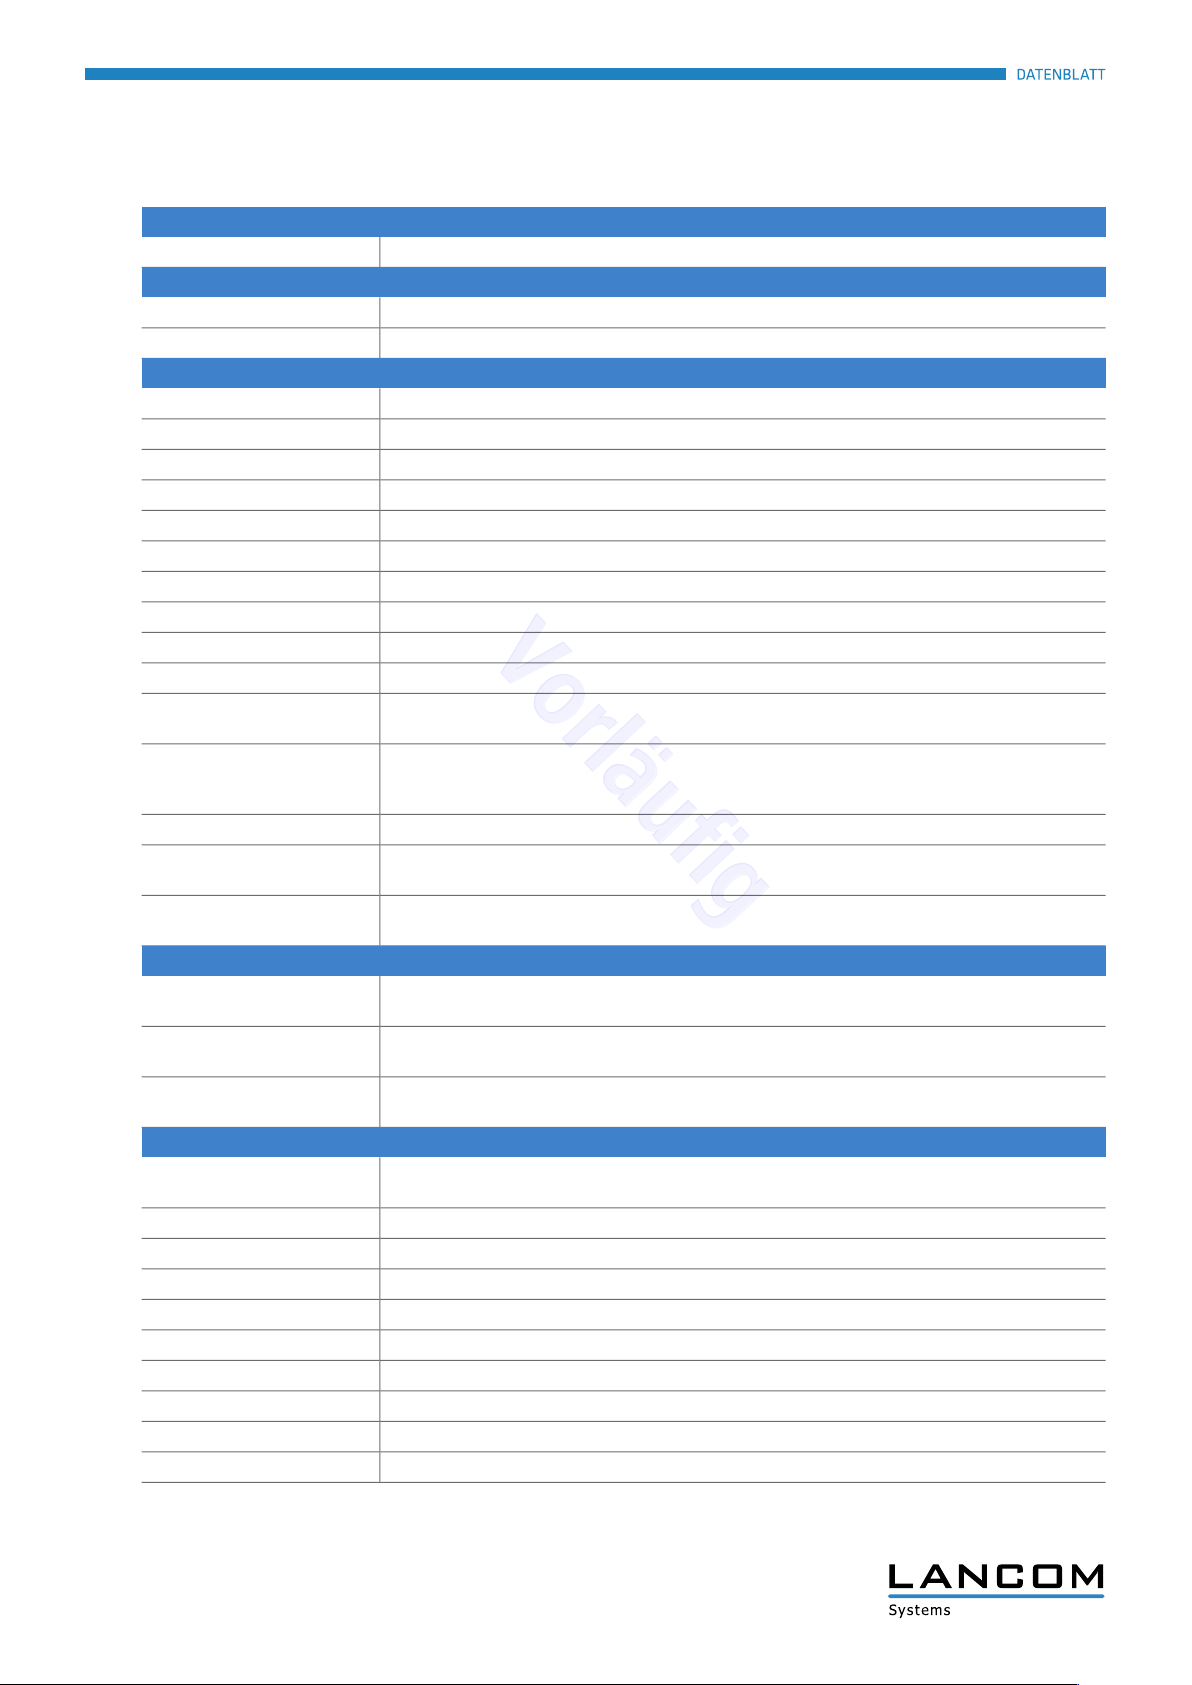
Lieferumfang
4x TAE-Adapter (RJ11 auf TAE)Adapter
Support
3 Jahre SupportGarantie
Regelmäßige kostenfreie Updates (LCOS Betriebssystem und LANtools) via InternetSoftware-Updates
Optionen
LANCOM VPN-50 Option (50 Kanäle), Art.-Nr. 61405VPN
LANCOM VPN-100 Option (100 Kanäle), Art.-Nr. 61407VPN
LANCOM Content Filter +10 Benutzer (additiv bis zu 500), 1 Jahr Laufzeit, Art.-Nr. 61590LANCOM Content Filter
LANCOM Content Filter +25 Benutzer (additiv bis zu 500), 1 Jahr Laufzeit, Art.-Nr. 61591LANCOM Content Filter
LANCOM Content Filter +100 Benutzer (additiv bis zu 500), 1 Jahr Laufzeit, Art.-Nr. 61592LANCOM Content Filter
LANCOM Content Filter +10 Benutzer (additiv bis zu 500), 3 Jahre Laufzeit, Art.-Nr. 61593LANCOM Content Filter
LANCOM Content Filter +25 Benutzer (additiv bis zu 500), 3 Jahre Laufzeit, Art.-Nr. 61594LANCOM Content Filter
LANCOM Content Filter +100 Benutzer (additiv bis zu 500), 3 Jahre Laufzeit, Art.-Nr. 61595LANCOM Content Filter
Option zur Verlängerung der Herstellergarantie von 3 auf 5 Jahre, Art.-Nr. 10711LANCOM Warranty Basic Option M
Option zur Verlängerung der Herstellergarantie von 3 auf 5 Jahre und einen Vorabaustausch bei Hardware-Defekt, Art.-Nr. 10716LANCOM Warranty Advanced Option M
LANCOM Public Spot
LANCOM Public Spot PMS Accounting Plus
LANCOM WLC AP Upgrade +6
LANCOM VoIP +10 Option
LANCOM Management Cloud
LANCOM Management Cloud
LANCOM Management Cloud
LANCOM Management Cloud
Geeignetes Zubehör
LANCOM DECT 510 IP (EU)
Hotspot-Option für LANCOM Produkte, flexible Zugangsmöglichkeiten (Voucher, E-Mail, SMS), inkl. komfortablem Einrichtungs-Assistent,
sichere Trennung von Gast- und Hausnetz, Art.-Nr. 60642
Erweiterung der LANCOM Public Spot (XL) Option für die Anbindung an Hotelabrechnungssysteme mit FIAS-Schnittstelle (wie Micros
Fidelio) zur Authentifizierung und Abrechnung von Gastzugängen, für 178x-, 179x-, 19xx-Router, WLCs und aktuelle Central Site
Gateways, Art.-Nr. 61638
LANCOM WLC Basic Option for Routers für bis zu 6 gemanagte LANCOM Access Points oder WLAN-Router, Art.-Nr. 61639LANCOM WLC Basic Option for Routers
LANCOM WLC AP Upgrade +6 Option, ermöglicht die Verwaltung von 6 weiteren Access Points/WLAN-Router (additiv bis zu 30) über
den WLC, Art-Nr. 61629
Upgrade von LANCOM VoIP-Routern für 10 zusätzliche interne VoIP-Teilnehmer (additiv bis zu 40) und 10 externe SIP-Leitungen (additiv
bis zu 55), Art.-Nr. 61423
LANCOM LMC-C-1Y Lizenz (1 Jahr), ermöglicht für ein Jahr die Verwaltung eines Gerätes der Kategorie C mit der LANCOM Management
Cloud, Art.-Nr. 50106
LANCOM LMC-C-3Y Lizenz (3 Jahre), ermöglicht für drei Jahre die Verwaltung eines Gerätes der Kategorie C mit der LANCOM Management
Cloud, Art.-Nr. 50107
LANCOM LMC-C-5Y Lizenz (5 Jahre), ermöglicht für fünf Jahre die Verwaltung eines Gerätes der Kategorie C mit der LANCOM Management
Cloud, Art.-Nr. 50108
Professionelle DECT-Basisstation zur Nutzung von bis zu 6 DECT-Mobilteilen, Netzwerkintegration und Konfiguration über LANCOM
VoIP-Router, 4 parallele Gespräche möglich, höchste Sprachqualität, Stromversorgung über PoE oder Netzteil, Art.-Nr. 61901
LANCOM SFP-SX-LC1, Art.-Nr.: 615561000Base-SX SFP-Modul
LANCOM SFP-LX-LC1, Art.-Nr.: 615571000Base-LX SFP-Modul
LANCOM SFP-CO1, Art.-Nr.: 61494SFP-Kupfer-Modul
LANCOM Advanced VPN Client für Windows 7, Windows 8, Windows 8.1, Windows 10, 1er Lizenz, Art.-Nr. 61600VPN-Client-Software
LANCOM Advanced VPN Client für Windows 7, Windows 8, Windows 8.1, Windows 10, 10er Lizenz, Art.-Nr. 61601VPN-Client-Software
LANCOM Advanced VPN Client für Windows 7, Windows 8, Windows 8.1, Windows 10, 25er Lizenz, Art.-Nr. 61602VPN-Client-Software
LANCOM Advanced VPN Client für Mac OS X (10.5 nur Intel, 10.6 oder höher), 1er Lizenz, Art.-Nr. 61606VPN-Client-Software
LANCOM Advanced VPN Client für Mac OS X (10.5 nur Intel, 10.6 oder höher), 10er Lizenz, Art.-Nr. 61607VPN-Client-Software
Kaltgeräte-Netzkabel, UK-Anschluss, Art.-Nr. 61650LANCOM Power Cord (UK)
LCOS 10.42
Page 9
VorläufigVorläufig
LANCOM 1926VAG-5G
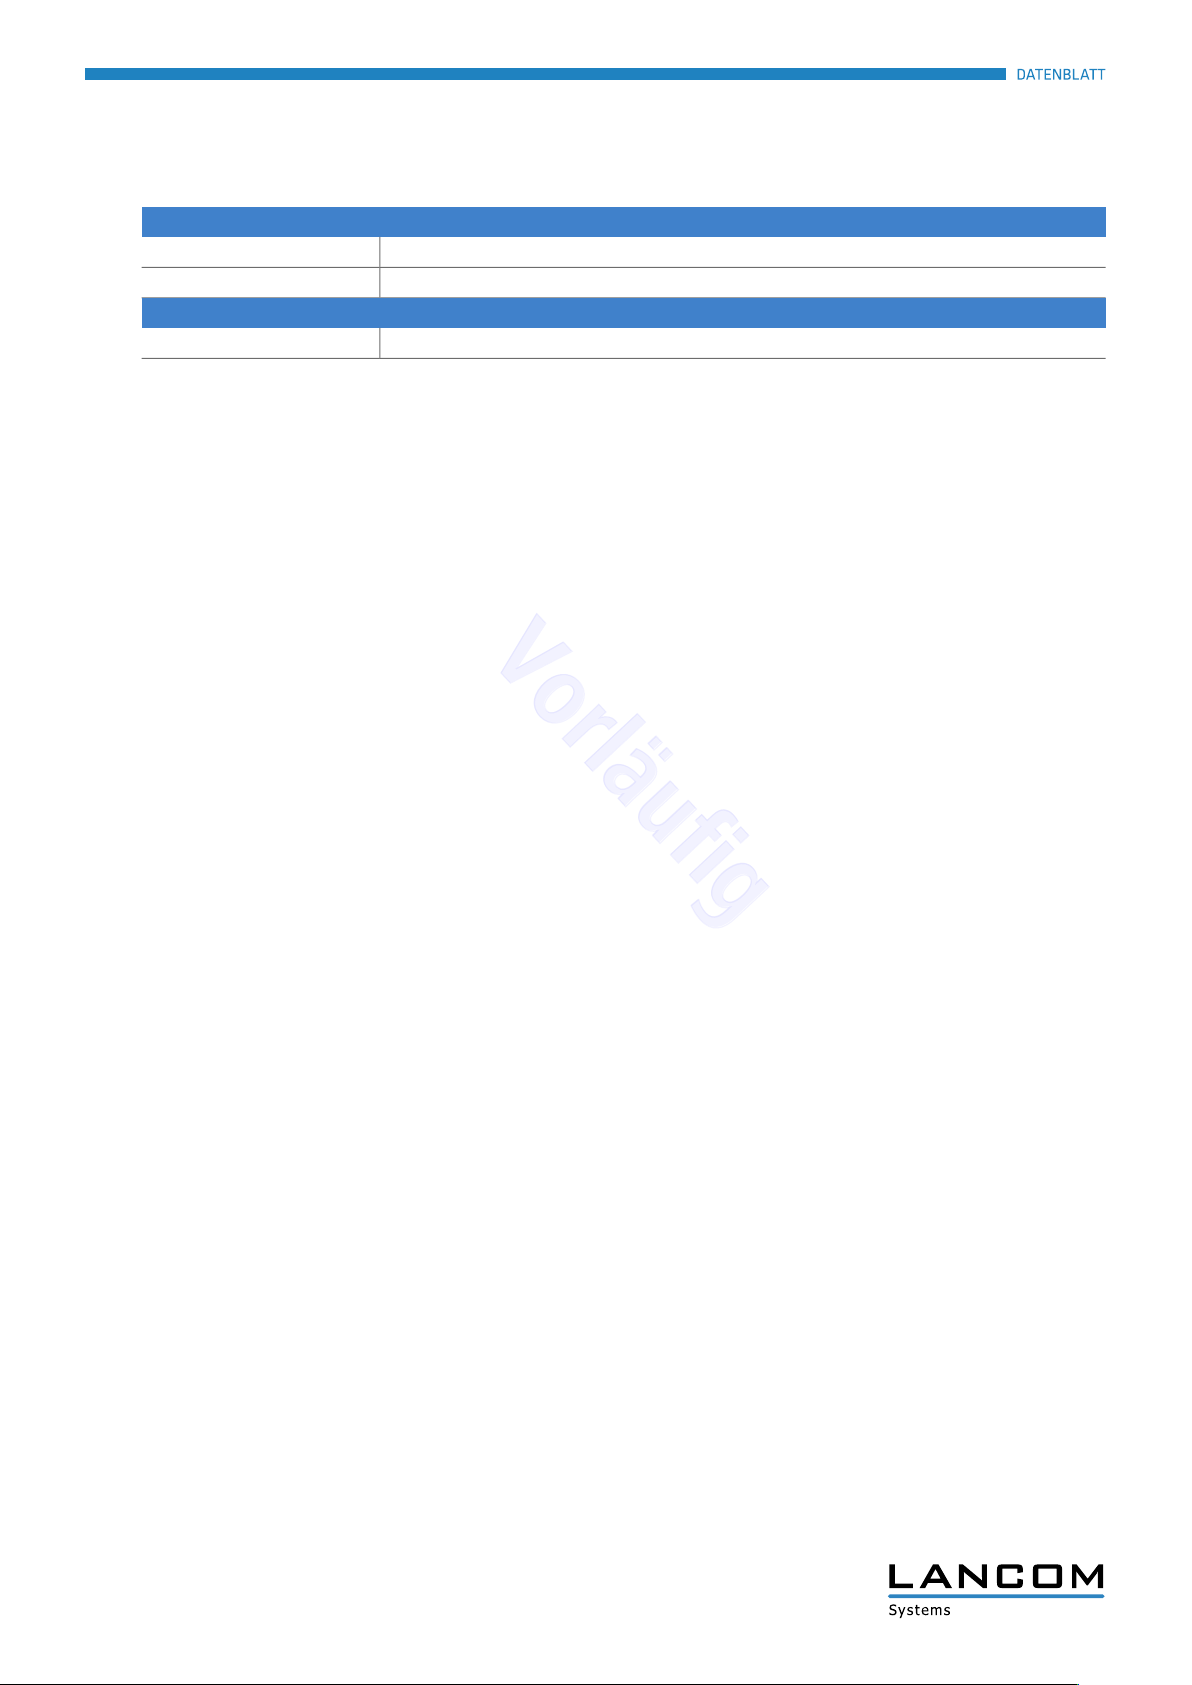
Geeignetes Zubehör
Kaltgeräte-Netzkabel, CH-Anschluss, Art.-Nr. 61652LANCOM Power Cord (CH)
Kaltgeräte-Netzkabel, AU-Anschluss, Art.-Nr. 61653LANCOM Power Cord (AU)
Artikelnummer(n)
62124LANCOM 1926VAG-5G (EU)
LCOS 10.42
www.lancom-systems.de
LANCOM Systems GmbH I Adenauerstr. 20/B2 I 52146 Würselen I Deutschland I E-Mail [email protected]
LANCOM, LANCOM Systems, LCOS, LANcommunity und Hyper Integration sind eingetragene Marken. Alle anderen verwendeten Namen und Bezeichnungen können Marken oder eingetragene Marken ihrer jeweiligen Eigentümer sein. Dieses
Dokument enthält zukunftsbezogene Aussagen zu Produkten und Produkteigenschaften. LANCOM Systems behält sich vor, diese jederzeit ohne Angaben von Gründen zu ändern. Keine Gewähr für technische Ungenauigkeiten und / oder
Auslassungen. 02/21
 Loading...