

Page 1
Juniper EX 系列以太网交换机
操作手册
Version 1.0
Copyright © 2008 Juniper Networks, Inc.
Page 2
Juniper EX 系列以太网交换机操作手册
目 录
第1 章. 产品简介 ............................................................................................................................4
1.1. 产品系列....................................................................................................................................4
1.2. EX3200 系列 .............................................................................................................................5
1.3. EX4200 系列 .............................................................................................................................7
1.4. 软件特性....................................................................................................................................9
第 2 章. CLI 及维护......................................................................................................................12
2.1. 通过 CONSOLE 线缆连接 JUNIPER 设备 ...............................................................................12
2.2. 设备启动..................................................................................................................................13
2.3. 设备重启..................................................................................................................................13
2.4. JUNOS 升级 ............................................................................................................................14
2.5. 密码恢复..................................................................................................................................14
2.6. CLI 操作模式 ..........................................................................................................................15
2.6.1.
2.6.2.
操作模式
配置模式
........................................................................................................................16
........................................................................................................................20
第 3 章. 接口操作 ..........................................................................................................................26
3.1. 配置物理端口参数 .................................................................................................................26
3.2. 配置物理端口二层接口.........................................................................................................27
3.3. 配置物理端口三层接口.........................................................................................................27
第 4 章. VLAN 操作......................................................................................................................28
4.1. 配置 VLAN..............................................................................................................................28
4.2. 配置 RVI 接口.........................................................................................................................29
4.3. 配置 VLAN TRUNK ...................................................................................................................29
4.4. GVRP 配置..............................................................................................................................31
第 5 章. STP/RSTP/MSTP...........................................................................................................32
5.1. STP 配置..................................................................................................................................32
5.2. RSTP.........................................................................................................................................32
5.3. MSTP........................................................................................................................................33
第 6 章. 链路聚合配置..................................................................................................................36
6.1. 二层 LAG 的配置例子:.......................................................................................................36
6.2. 三层 LAG 的配置例子...........................................................................................................37
第 7 章. 三层协议配置..................................................................................................................38
7.1. 静态路由协议..........................................................................................................................38
- 2 -
Page 3
Juniper EX 系列以太网交换机操作手册
7.2. RIP 配置...................................................................................................................................38
7.3. OPEN SHORTEST PATH FIRST (OSPF)......................................................................................39
7.3.1.
7.3.2.
7.3.3.
7.3.4.
7.3.5.
7.3.6.
单区域
配置
配置
配置
配置
配置验证
............................................................................................................................40
OSPF
多区域
.....................................................................................................40
a Stub Area..........................................................................................................40
a Not-So-Stubby Area.........................................................................................41
OSPF Router Interfaces......................................................................................41
........................................................................................................................42
第 8 章. VIRTUAL CHASSIS 操作 ...........................................................................................43
8.1. VCP 端口.................................................................................................................................44
8.2. MASTER 交换机选择机制 ......................................................................................................44
8.3. 带外网管端口及 CONSOLE 端口:........................................................................................45
8.4. 链路连接方式..........................................................................................................................46
8.5. 升级操作..................................................................................................................................47
8.6. 配置操作..................................................................................................................................47
8.7. 配置例子..................................................................................................................................48
第 9 章. 802.1X 配置 .....................................................................................................................51
9.1. 配置 RADIUS 服务器: ...........................................................................................................51
9.2. 配置接口模式。 .....................................................................................................................51
9.3. 查看状态:..............................................................................................................................52
第 10 章. PACKET FILTERING..............................................................................................53
10.1. 配置命令: ......................................................................................................................54
10.2. 配置接口限速: ..............................................................................................................55
第 11 章. COS...............................................................................................................................56
第 12 章. POE...............................................................................................................................62
第 13 章. 端口镜像.......................................................................................................................64
第 14 章. 配置命令索引 ..............................................................................................................65
- 3 -
Page 4
Juniper EX 系列以太网交换机操作手册
第1章. 产品简介
1.1. 产品系列
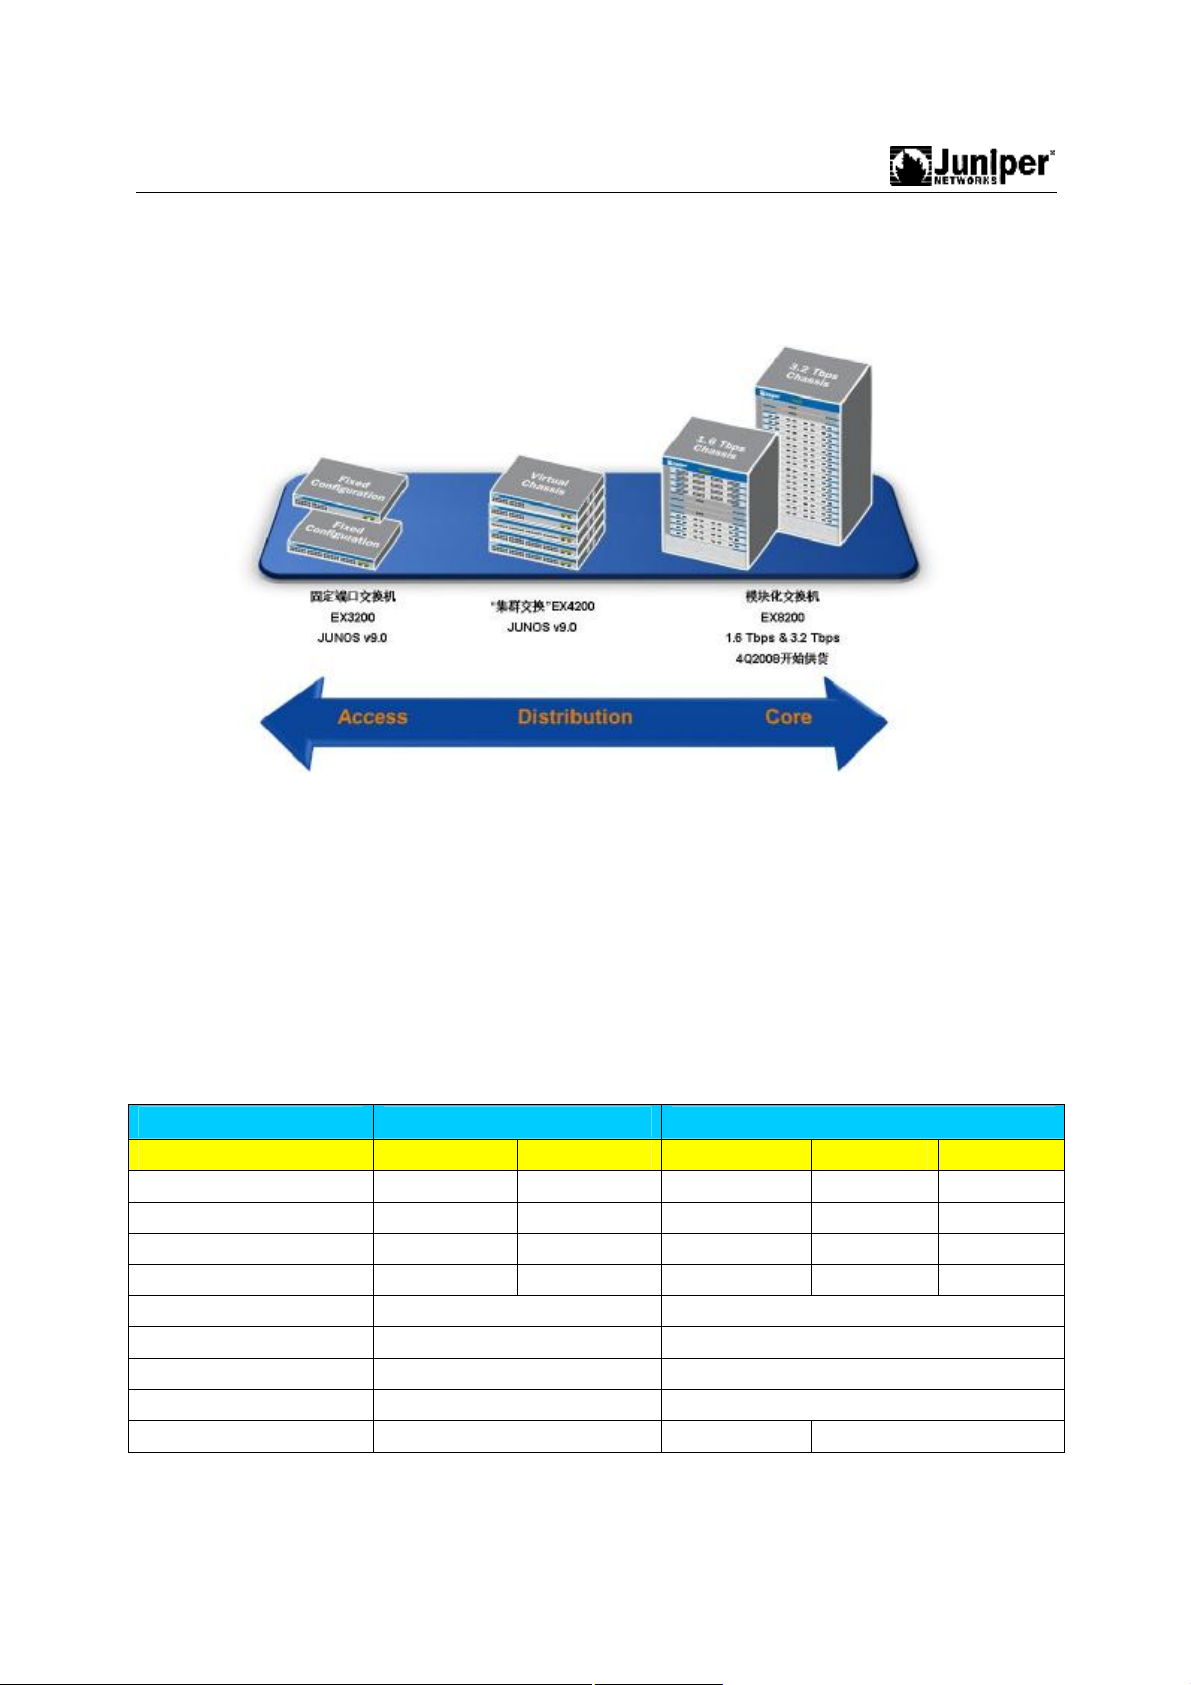
如图所示,Juniper 交换机产品划分为 3 个系统,分别为:
1、固定配置(Fixed config)的 EX 3200 系列;
2、集群交换(virtual chassis)的 EX 4200 系列;
3、模块化交换机 EX 8200 系列。
EX 3200/EX 4200 目前已经上市销售,EX8200 系列产品中 EX 8208(8 个业务槽位)
预计 2008 年第四季度出厂销售,EX 8216(16个业务槽位)预计 2009 年第一季度出厂。
主要性能参数:
技术指标 EX3200 EX4200
24P/24T 48P/48T 24F 24P/24T 48P/48T
交换容量 88Gbps 136Gbps 88Gbps 88Gbps 136Gbps
包转发率 65Mpps 101Mpps 65Mpps 65Mpps 101Mpps
GE 端口密度 24+4SFP 48+4SFP 24SFP+4SFP 24+4SFP 48+4SFP
10GE 端口密度 2 2 20(10*2) 20(10*2) 20(10*2)
MAC 地址表 24K 24K
ACL 支持数量 7K 7K
IPV4 单播路由 12K 12K
IPV4 组播路由 2K 2K
POE 支持 YES NO YES
- 4 -
Page 5
Juniper EX 系列以太网交换机操作手册
虚拟机箱技术 NO YES
最大堆叠数量 1 10 台
1.2. EX3200 系列
瞻博网络EX 3200系列以太网交换机是固定配置的高性能独立交换机,适用于分支
办事处、远程办事处和园区网络中的接入层部署。
EX 3200系列以太网交换机提供第2层和第3层交换功能,可满足高绩效企业的配线
间连接要求。交换机支持4种平台配置模式,为部分或全部的24个和48个
10/100/1000BASE-T端口提供以太网供电(PoE)。24和48端口EX 3200系列交换机的基本
机型支持第3类PoE,在前8个端口上提供15.4瓦的电力,用于在融合网络中,支持电话、
摄像机和无线局域网(WLAN)接入点等基于 IP的产品。EX 3200系列交换机还提供
在全部24或48个端口上都提供15.4瓦电力的PoE选项,适用于高密度IP电话和其它的融
合网络环境。
EX 3200系列以太网交换机还支持可选的4端口千兆以太网(GbE)和2端口万兆以太
网上行链路模块,通过可插拔的光接口来高速连接汇聚层交换机或其它上游产品。现
场可替换的电源和风扇托架能够最大限度地缩短EX 3200系列交换机的平均修复时间
(MTTR),确保最大的可用性。如果部署了可选的外部冗余电源,EX 3200系列交换机
的电源将支持热插拔。
EX 3200系列交换机的集成路由引擎(RE)还与瞻博网络路由器使用相同的模块化
JUNOS™ 软件,可确保每个控制层特性在整个 瞻博网络基础设施上一致地实施和运
行。
每个EX 3200系列交换机中都包括基于应用特定的集成电路(ASIC)的集成数据包转
发引擎EX-PFE,并通过集成路由引擎(RE)提供全部的控制层功能。EX-PFE和RE都基
于公认的Juniper技术,能够为EX 3200系列交换机提供高级别的运营商级性能和可靠
性,就像Juniper路由器对待全球最大的电信运营商网络一样。
订购信息
机型编号 说明
交换机
- 5 -
Page 6
Juniper EX 系列以太网交换机操作手册
机型编号 说明
EX 3200-24T
EX 3200-24P
EX 3200-48T
EX 3200-48P
高级特性许可
EX-24-AFL*
EX-48-AFL*
上行链路模块
EX-UM-2XFP
EX-UM-4SFP
电源**
EX-PWR-320-AC
EX-PWR-600-AC
EX-PWR-930-AC
可插拔的光接口
24 端口 10/100/1000BASE-T (8 PoE 端口)+320W AC PSU
24 端口 10/100/1000BASE-T PoE+600W AC PSU
48 端口 10/100/1000BASE-T (8 PoE 端口)+320W AC PSU
48 端口 10/100/1000BASE-T PoE+930W AC PSU
面向 EX 3200-24T 和 EX 3200-24P 交换机的高级特性许可
面向 EX 3200-48T 和 EX 3200-48P 交换机的高级特性许可
2 端口万兆以太网 XFP 上行链路模块
4 端口千兆以太网 SFP 上行链路模块
320W AC 电源(PSU)
600W AC 电源(PSU)
930W AC 电源(PSU)
EX-SFP-1GE-SX
EX-SFP-1GE-LX
EX-SFP-1GE-LH
EX-SFP-1GE-T
EX-SFP-1FE-FX
EX-XFP-10GE-S
R
EX-XFP-10GE-L
R
EX-XFP-10GE-E
R
EX-XFP-10GE-Z
R
SFP 的 1000BASE-SX,850nm,支持 550m 的多模光纤传输距离
SFP1000BASE-LX,1310nm,支持 10km 的单模光纤传输距离
SFP 1000BASE-LH,1550nm,支持 70km 的单模光纤传输距离
SFP 10/100/1000BASE-T 铜缆收发器模块,支持 100m 的 UTP 传输距
离***
SFP 100BASE-FX,1310nm,支持 2km 的单模光纤传输距离****
XFP, 10GBASE-SR, 850nm, 支持 300m 的单模光纤传输距离;33m 的多
模光纤传输距离
XFP 10GBASE-LR; 1310nm; 支持 10km 的单模光纤传输距离
XFP 10GBASE-ER; 1550nm; 支持 40km 的单模光纤传输距离
XFP 10GBASE-ZR; 1550nm; 支持 80km 的单模光纤传输距离
- 6 -
Page 7
Juniper EX 系列以太网交换机操作手册
1.3. EX4200 系列
采用虚拟机箱技术的瞻博网络 EX 4200系列以太网交换机将模块化系统的高可用性
(HA)、运营商级可靠性与可堆叠平台的经济性和灵活性结合在一起,为数据中心、园
区和分支办事处环境提供高性能、可扩展的解决方案。
EX 4200 系列交换机通过基础软件提供全套的第 2 层和第 3 层交换功能,可满足各
类高性能应用的要求,包括分支办事处、园区和数据中心接入部署,以及千兆以太网
(GbE)汇聚部署。一开始,您可部署一个 24 端口或 48 端口交换机,然后随需求的增长
部署瞻博网络虚拟机箱技术,这项技术允许您通过每秒 128 千兆(Gbps)的背板最多将
10 台 EX 4200 系列交换机互连在一起,并将它们作为单一产品进行管理,从而为扩展
网络环境提供“按需购买、渐进扩展”的解决方案。灵活的千兆以太网(GbE)和万兆以
太网(10GbE)上行链路选件允许您高速连接将多个楼层或多幢楼宇互连在一起的汇聚
或核心层交换机。
所有的 EX 4200 系列交换机都提供高可用性特性,如 冗余热插拔内部电源和现场可
替换的带多个风扇的风扇托架等,用于确保最长的运行时间。此外,EX 4200 系列交换
机的基本机型还支持第 3 类以太网供电(PoE)标准,在前 8 个端口上提供 15.4 瓦的电力
来支持 IP 电话、摄像机和无线局域网(WLAN)接入点等 IP 的产品,用于构建低密
度的融合网络。产品还提供在所有 24 或 48 个端口上都提供 15.4 瓦电力的 PoE 选项,
适用于高密度的 IP 电话部署。
每个 EX 4200 系列交换机中都包括基于应用特定的集成电路(ASIC)的集成数据包转
发引擎 EX-PFE,并通过集成路由引擎(RE)提供全部的控制层功能。基于公认的瞻博网
络技术,路由引擎能够为 EX 4200 系列交换机提供高级别的运营商级性能和可靠性,
就像瞻博网络路由器为全球最大的电信运营商网络所提供的一样。
EX 4200 系列交换机还与瞻博网络路由器使用相同的模块化 JUNOSTM软件,可确
保每个控制层特性在整个瞻博网络基础设施上一致地实施和运行。
订购信息:
机型编号 说明
交换机
- 7 -
Page 8
50cm
EX-XFP
-
10GE
-
S
Juniper EX 系列以太网交换机操作手册
机型编号 说明
EX 4200-24T
EX 4200-24P
EX 4200-48T
EX 4200-48P
EX 4200-24F
24 端口 10/100/1000Base-T (8 个 PoE 端口) + 320 W AC PSU,包括
50cm 虚拟机箱端口电缆。
24 端口 10/100/1000Base-T PoE + 600W AC PSU,包括 50cm 虚拟
机箱端口电缆。
48 端口 10/100/1000Base-T (8 个 PoE 端口) + 320 W AC PSU,包括
50cm 虚拟机箱端口电缆。
48 端口 10/100/1000Base-T PoE + 930 W AC PSU,包括 50cm 虚拟
机箱端口电缆。
24 端口 1000Base-X SFP + 320 W AC PSU (光模块选配),包括
虚拟机箱端口电缆。
高级特性许可
EX-24-AFL* 面向 EX 4200-24T, EX 4200-24P, EX 4200-24F 交换机的高级特性许可
EX-48-AFL*
面向 EX 4200-48T 和 EX 4200-48P 交换机的高级特性许可
上行链路模块
EX-UM-2XFP
EX-UM-4SFP
2 端口万兆以太网 XFP 上行链路模块
4 端口千兆以太网 SFP 上行链路模块
电源**
EX-PWR-320-AC
EX-PWR-600-AC
EX-PWR-930-AC
320W AC 电源(PSU)
600W AC 电源(PSU)
930W AC 电源(PSU)
虚拟机箱端口电缆
EX-CBL-VCP-50
CM
EX-CBL-VCP-1
M
EX-CBL-VCP-3
M
EX 4200, 50cm 虚拟机箱端口电缆(备件)
EX 4200, 1m 虚拟机箱端口电缆
EX 4200, 3m 虚拟机箱端口电缆
可插拔的光接口
EX-SFP-1GE-SX
EX-SFP-1GE-LX
EX-SFP-1GE-LH
EX-SFP-1GE-T
SFP 1000Base-SX; 850nm; 支持 550m 的多模光纤传输距离
SFP 1000Base-LX; 1310nm; 支持 10km 的单模光纤传输距离
SFP 1000Base-LH; 1550nm; 支持 70km 的单模光纤传输距离
SFP 10/100/1000Base-T 铜缆收发器模块; 支持 100m 的 UTP 传输
距离***
EX-SFP-1FE-FX SFP 100Base-FX; 1310nm; 支持 2km 的单模光纤传输距离****
XFP 10GBase-SR; 850nm;支持 300m 的单模光纤传输距离; 33m 的
- 8 -
Page 9
service (DoS) and distributed DoS(DDoS)
Juniper EX 系列以太网交换机操作手册
机型编号 说明
R
EX-XFP-10GE-L
R
EX-XFP-10GE-E
R
EX-XFP-10GE-Z
R
多模光纤传输距离
XFP 10GBase-LR; 1310nm; 支持 10km 的单模光纤传输距离
XFP 10GBase-ER; 1550nm; 支持 40km 的单模光纤传输距离
XFP 10GBase-ZR; 1550nm; 支持 80km 的单模光纤传输距离
1.4. 软件特性
特性类型 EX 的特性 版本实现
二层网络协议
Routed VLAN interfaces (RVIs) JUNOS 9.0R2
GVRP (GARP VLAN Registration Protocol) JUNOS 9.1R1
■ Spanning Tree Protocol (STP) JUNOS 9.0R2
■ Rapid Spanning Tree Protocol (RSTP)
■ Multiple Spanning Tree Protocol (MSTP)
BPDU protection for spanning-tree protocols JUNOS 9.1R1
Loop protection for spanning-tree protocols JUNOS 9.1R1
Root protection for spanning-tree protocols JUNOS 9.1R1
Storm control JUNOS 9.1R1
Link Layer Discovery Protocol (LLDP) JUNOS 9.0R2
Link Layer Discovery Protocol Media Endpoint
Discovery (LLDP-MED) with voice over IP (VoIP)
integration JUNOS 9.0R2
网络安全
Port security: JUNOS 9.0R2
■ DHCP snooping
■ Dynamic ARP Inspection (DAI)
■ MAC limiting
■ MAC move limiting
■ Static ARP support
802.1X authentication JUNOS 9.0R2
Denial-ofprotection JUNOS 9.0R2
Rate limiting and firewall filters JUNOS 9.0R2
IP 协议 IPv4 JUNOS 9.0R2
IP 地址管理
Static addresses JUNOS 9.0R2
Dynamic Host Configuration Protocol(DHCP) JUNOS 9.0R2
路由及组播 Bidirectional Forwarding Detection JUNOS 9.0R2
- 9 -
Page 10
Border Gateway Protocol (BGP),A separate software
Routing Information Protocol version 1 (RIPv1) and
Graceful Routing Engine switchover (GRES) for EX
through the console,
Juniper EX 系列以太网交换机操作手册
license is required for BGP. JUNOS 9.0R2
Distance Vector Multicast Routing Protocol (DVMRP) JUNOS 9.0R2
Intermediate System-to-Intermediate System
(IS-IS),A separate software license is required
for ISIS. JUNOS 9.0R2
Internet Group Management Protocol (IGMP) JUNOS 9.0R2
IGMP snooping JUNOS 9.1R1
Open Shortest Path First (OSPF) JUNOS 9.0R2
Protocol Independent Multicast (PIM) sparse mode JUNOS 9.0R2
RIPv2 JUNOS 9.0R2
Single-source multicast JUNOS 9.0R2
Static routes JUNOS 9.0R2
封装
Ethernet: JUNOS 9.0R2
■ Media access control (MAC) encapsulation
■ 802.1p tagging Encapsulation
802.1Q filtering and forwarding JUNOS 9.0R2
流量管理
Policing and shaping JUNOS 9.0R2
Transparent bridging JUNOS 9.0R2
Class-based queuing with prioritization JUNOS 9.0R2
高可靠性及扩展性
Virtual Router Redundancy Protocol (VRRP) JUNOS 9.0R2
Graceful protocol restart for OSPF and BGP JUNOS 9.0R2
Redundant interfaces JUNOS 9.0R2
4200 virtual chassis configurations JUNOS 9.1R1
Redundant trunk groups JUNOS 9.0R2
Link aggregation JUNOS 9.0R2
系统管理
J-Web interface—For switch configuration and
management JUNOS 9.0R2
JUNOS command-line interface (CLI)—For switch
configuration and management
Telnet, SSH, or J-Web CLI terminal JUNOS 9.0R2
Simple Network Management Protocol version 1
(SNMPv1) and SNMPv2 JUNOS 9.0R2
J-Web licensing JUNOS 9.1R1
日志及监控
System log (syslog) JUNOS 9.0R2
J-Web event viewer JUNOS 9.0R2
Traceroute JUNOS 9.0R2
管理 Support for RADIUS external administrator
databases
JUNOS 9.0R2
- 10 -
Page 11
Juniper EX 系列以太网交换机操作手册
Autoinstallation JUNOS 9.0R2
Configuration rollback JUNOS 9.0R2
Confirmation of configuration changes JUNOS 9.0R2
Software upgrades JUNOS 9.0R2
Supports the following features for automating
network operations and troubleshooting: JUNOS 9.0R2
■ Commit scripts
■ Operation scripts
■ Event policies
- 11 -
Page 12
Juniper EX 系列以太网交换机操作手册
第2章. CLI 及维护
JUNOS 软件是专门为互联网设计的第一种路由交换操作系统。它运行在 Juniper 网
络公司的所有 T-系列、M-系列和 J-系列路由器和 EX 系列路由交换机上,而且目前正
被部署在全球最大、增长最迅速的网络中。Junos 使用 FreeBSD 内核,模块化的设
计。JUNOS 软件提供的全套具有工业强度的路由协议、灵活的策略语言,可以高效地
扩展以支持很大数量的网络接口和路由。 基于标准的 JUNOS 软件可以支持互联网路
由协议,同时控制路由器、交换机及其接口并实现对各种规模的网络的系统管理。简
便易用的界面使您可以配置路由协议和接口属性、监控路由、检测并排除协议和网络
连接故障。
本节将描述 JUNOS 的一些应急操作,这些操作都会影响设备的正常功能,操作时
请谨慎使用:
n 通过 Console 线缆连接路由器
n 设备重启
n 设备启动
n JUNOS 升级
n 密码恢复
n CLI 操作模式
2.1. 通过 Console 线缆连接 Juniper 设备
使用下面的步骤连接路由器的 Console 接口:
1. 准备好 Juniper设备自带的 Console 线缆(如果没有的话,请准备两个 DB9-RJ45
转接头和一条 RJ45-RJ45 反转线)
2. 将 Console 线缆的 DB9 插头一头插到 PC 或者笔记本电脑的 COM 口上,另外一
端插到 Juniper 设备的 CONSOLE 口上。。
3. 打开计算机中的终端软件工具。例如:CRT 或者 Windows 自带的超级终端。设
置如下:
n 端口:选择第二步中 Console 线缆插入到 PC 上的端口,通常为 COM 1或者
- 12 -
Page 13
Juniper EX 系列以太网交换机操作手册
COM 2
n 波特率:9600
n 数据位:8 位
n 停止位:1 位
n 流控:无
4. 打开配置到的 CRT 或者超级终端,按“Enter”键,屏幕出现登陆的提示符,即
连接成功。如果没有显示,请检查线缆或者终端的配置是否正确。
如果出现任何现场无法解决的问题,请寻求 Juniper TAC 的帮助。
2.2. 设备启动
加电启动 Juniper 设备。系统第一次启动建议通过 Console 端口登陆。
启动完成后,看看到 login 提示符,输入用户名为 root,缺省密码是空。进入系统
后输入 cli 命令进入 Junos command line interface,可以进行设备调试。如下例:
login: root
Password:
Terminal type? [vt100] y
root%cli
root>
2.3. 设备重启
Juniper 设备重启必须按照下面的步骤进行操作:
1. 用 console 设备连接到 Juniper 设备的 CONSOLE 端口上。
2. 使用具有足够权限的用户名和密码登陆 CLI 命令行界面。
3. 在提示符下输入下面的命令:
user@host> request system reboot
4. 等待 console 设备的输出,确认 Juniper 设备软件已经重新启动。
- 13 -
Page 14

Juniper EX 系列以太网交换机操作手册
2.4. JUNOS 升级
Juniper 设备 JUNOS 软件升级必须按照下面的步骤进行操作:
1. 用 console 设备连接到 Juniper 设备的 CONSOLE 端口上。
2. 下载新的 JUNOS 软件,放置到 FTP 服务器上。
3. 将新的 JUNOS 软件复制到 Juniper 设备上,使用下面的命令:
4. user@host> file copy
ftp://username:[email protected]/filename
/var/tmp/filename
5. 升级前,执行下面的命令备份旧的软件及设定:
user@host> request system snapshot
6. 安装新的 JUNOS 软件:
user@host> request system software add source reboot
其中 source 参数为通过上一步骤保存在系统中的文件,
如:/var/tmp/jinstall-ex-9.1R1.8-domestic-signed.tgz
2.5. 密码恢复
如果 Juniper 设备的 Root 密码丢失,而且没有其他的超级用户权限,那么就需要执
行密码恢复,该操作需要中断 Juniper 设备的正常功能。
要进行密码恢复,请按照下面操作进行:
1. 重新启动 Juniper 设备。
2. 在启动过程中,console 上出现下面的提示的时候,按任意键中断正常启动方式,
然后再进入单用户状态:
Hit [Enter] to boot immediately, or any other key for command
prompt.
Booting [kernel] in 9 seconds...
< Press any key other than return >
ok boot –s
3. 执行密码恢复:在以下提示文字后输入 recovery
Enter full pathname of shell or 'recovery' for root password
recovery or RETURN for /bin/sh: recovery
NOTE: Once in the CLI, you will need to enter configuration mode
using
- 14 -
Page 15
Juniper EX 系列以太网交换机操作手册
NOTE: the 'configure' command to make any required changes. For
example,
NOTE: to reset the root password, type:
NOTE: configure
NOTE: set system root-authentication plain-text-password
NOTE: (enter the new password when asked)
NOTE: commit
NOTE: exit
NOTE: exit
NOTE: When you exit the CLI, you will be asked if you want to
reboot
NOTE: the system
Starting CLI ...
root>
4. 进入配置模式,删除 root 密码:
root> configure
Entering configuration mode
[edit]
root# set system root-authentication plain-text-password
输入 两遍新的口令。
root@router# commit
commit complete
[edit]
root@router# exit
Exiting configuration mode
root@kenny> exit
Reboot the system? [y/n] y
Terminated
重新启动后, Juniper设备恢复正常。
2.6. CLI 操作模式
JUNOS 有两种模式:操作模式和配置模式。
1,操作模式
监控和排错 软件,网络连接、路由器硬件。
2,配置模式
- 15 -
Page 16
Juniper EX 系列以太网交换机操作手册
test@lab2>
配置路由器包括:interface、路由信息、路由协议、用户访问、系统硬件参数。
test@lab2> configure
[edit]
test@lab2#
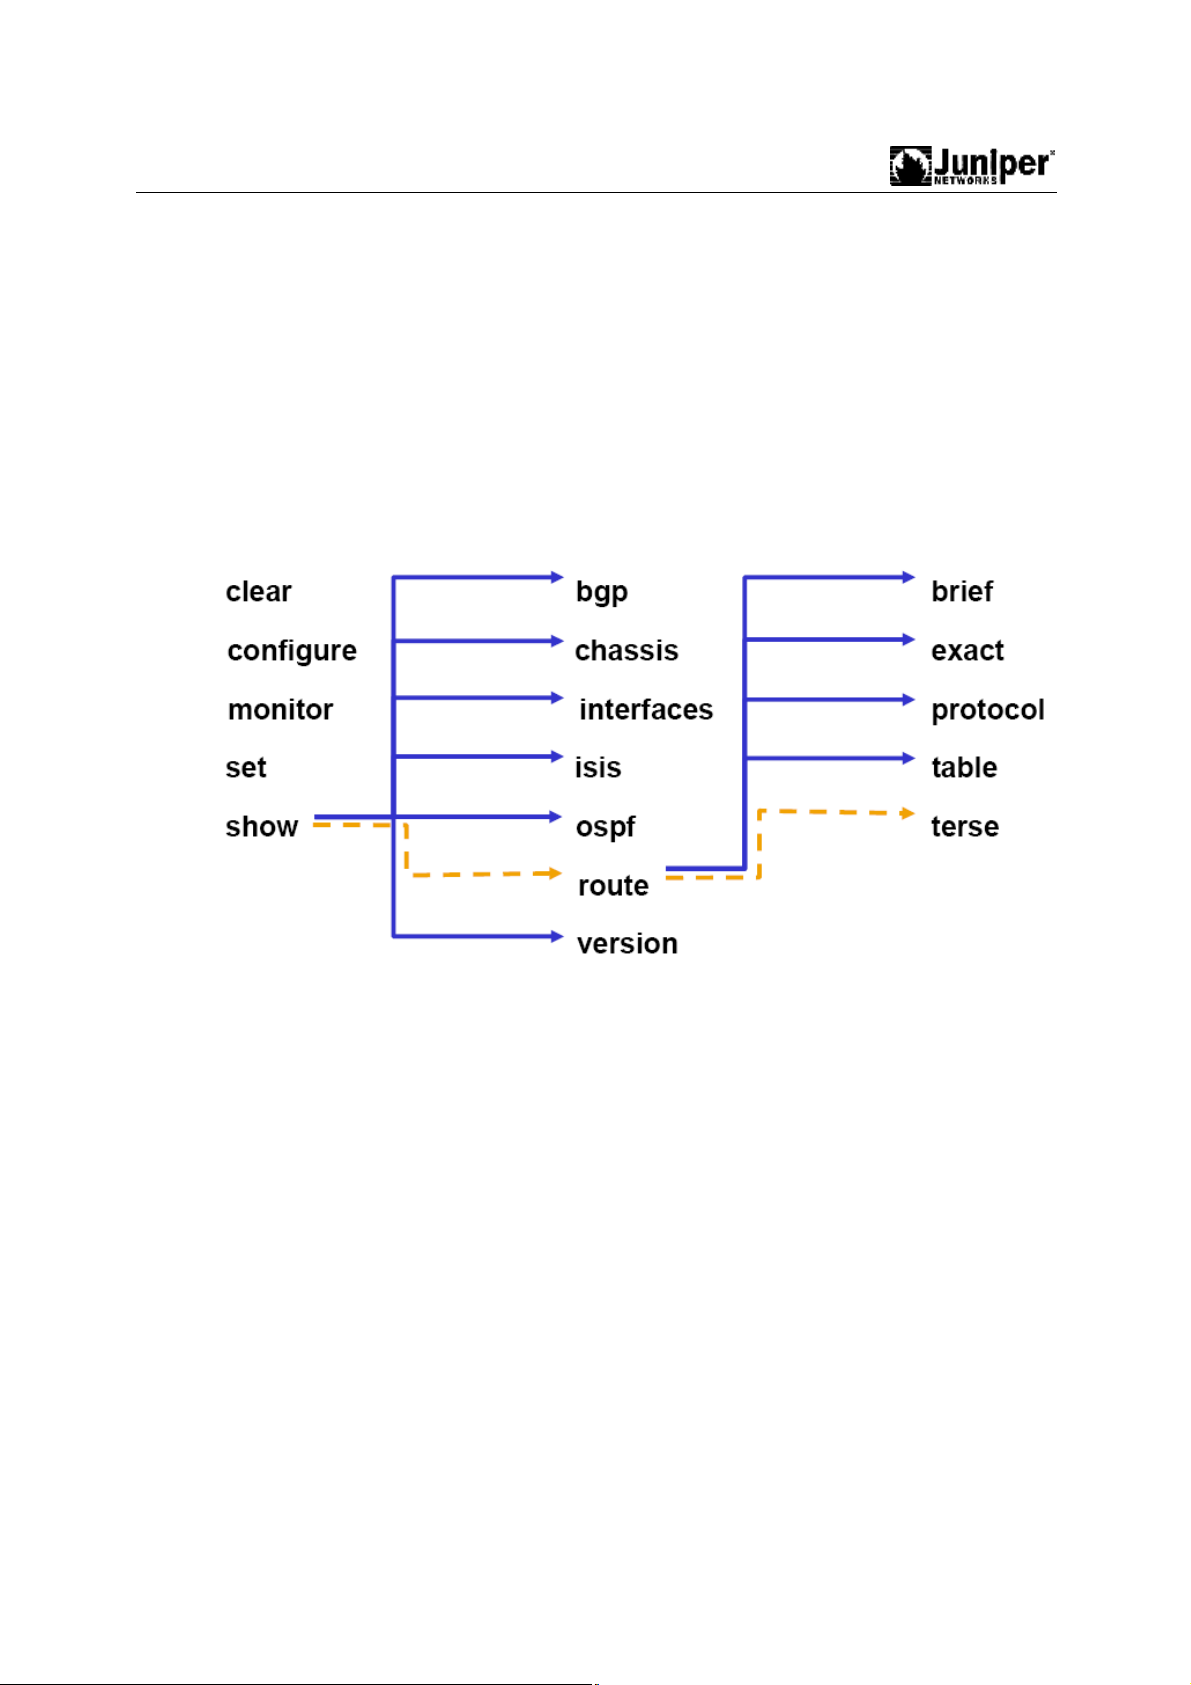
2.6.1. 操作模式
(1)命令层次
(2)主要命令
{master}
lab@ex4200-vc> ?
Possible completions:
clear Clear information in the system
configure Manipulate software configuration information
file Perform file operations
help Provide help information
monitor Show real-time debugging information
mtrace Trace multicast path from source to receiver
op Invoke an operation script
ping Ping remote target
- 16 -
Page 17
Juniper EX 系列以太网交换机操作手册
quit Exit the management session
request Make system-level requests
restart Restart software process
set Set CLI properties, date/time, craft interface message
show Show system information
ssh Start secure shell on another host
start Start shell
telnet Telnet to another host
test Perform diagnostic debugging
traceroute Trace route to remote host
{master}
lab@ex4200-vc>
(3)可以配合使用下列管道符号 |
compare Compare configuration changes with prior version
count Count occurrences
display Show additional kinds of information
except Show only text that does not match a pattern
find Search for first occurrence of pattern
hold Hold text without exiting the --More-- prompt
last Display end of output only
match Show only text that matches a pattern
no-more Don't paginate output
request Make system-level requests
resolve Resolve IP addresses
save Save output text to file
trim Trim specified number of columns from start of line
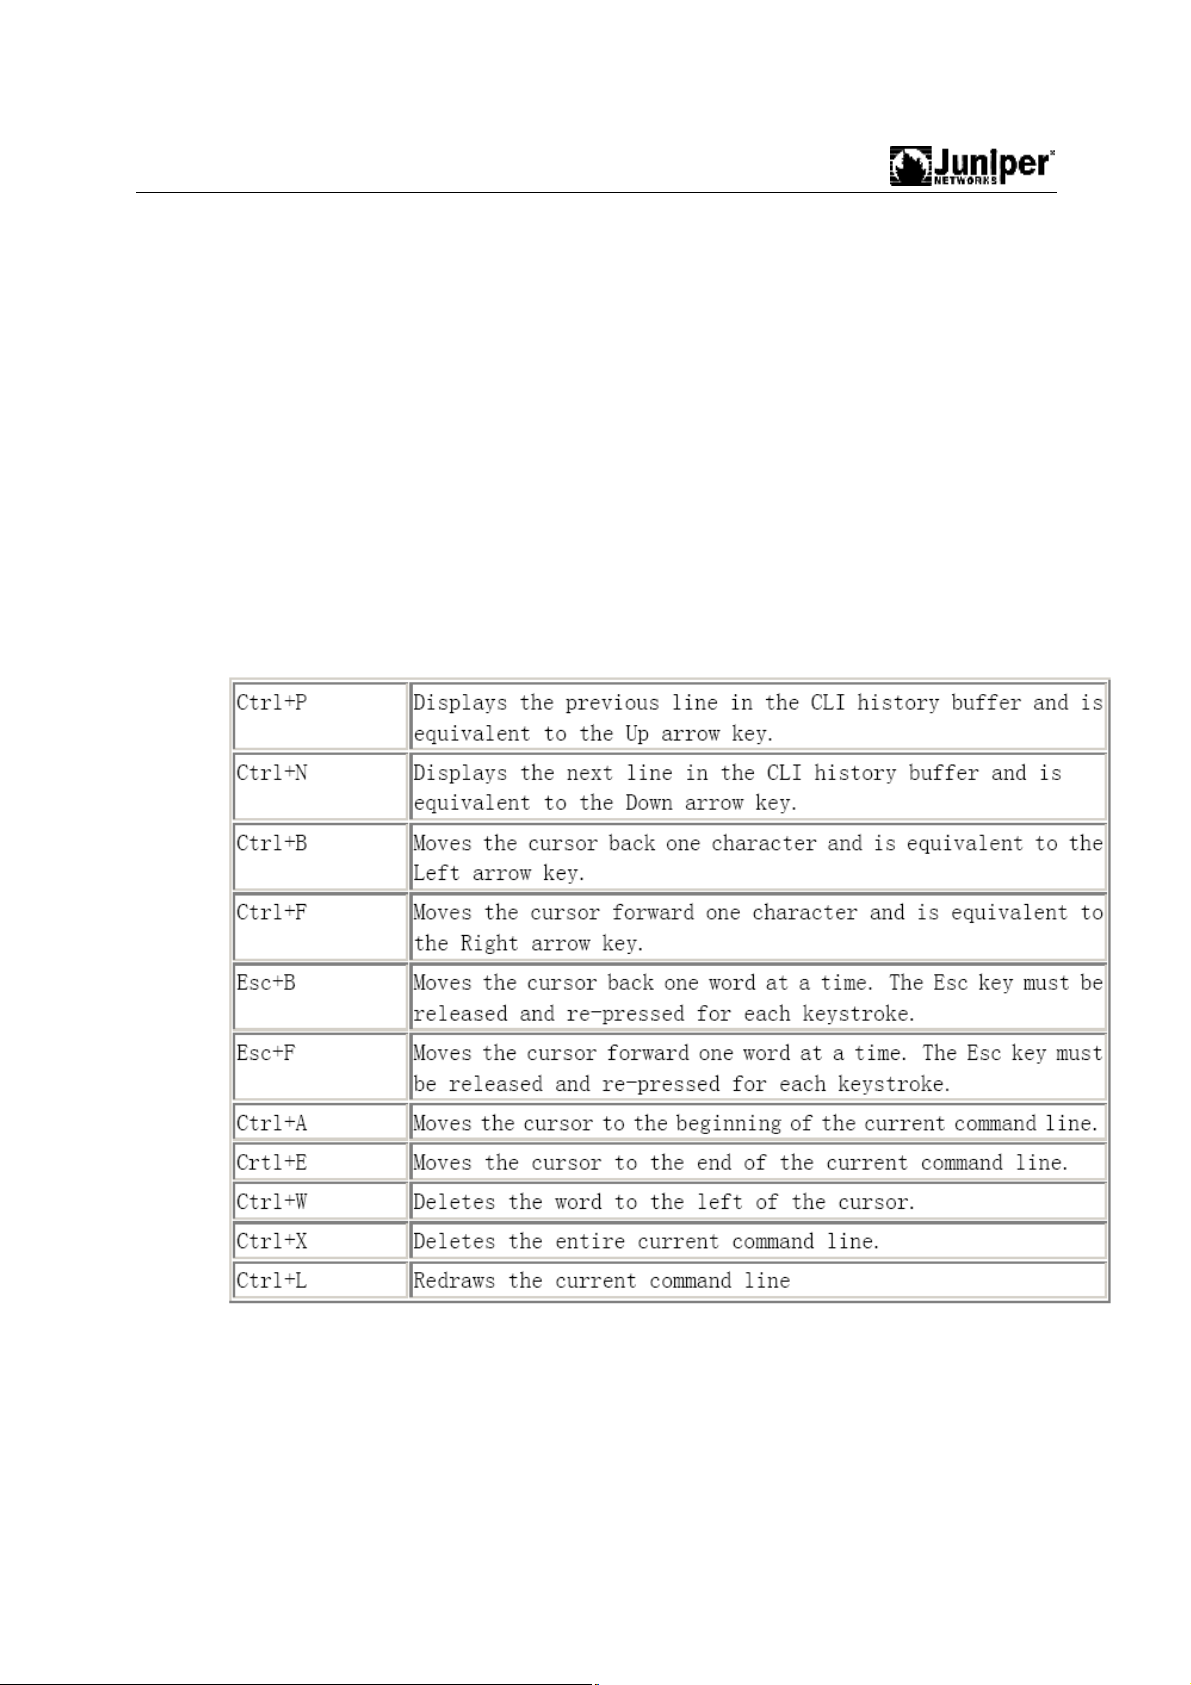
(4)使用set cli 命令设置 cli 环境
{master}
lab@ex4200-vc> set cli ?
Possible completions:
- 17 -
Page 18
Juniper EX 系列以太网交换机操作手册
complete-on-space Set whether typing space completes current word
directory Set working directory
idle-timeout Set maximum idle time before login session ends
prompt Set CLI command prompt string
restart-on-upgrade Set whether CLI prompts to restart after software upgrade
screen-length Set number of lines on screen
screen-width Set number of characters on a line
terminal Set terminal type
timestamp Timestamp CLI output
{master}
(5)编辑环境在VT-100
(6)空格键功能
lab@ex4200-vc> show i
^
- 18 -
Page 19
Juniper EX 系列以太网交换机操作手册
'i' is ambiguous.
Possible completions:
igmp Show Internet Group Management Protocol information
igmp-snooping Show IGMP snooping information
ike Show Internet Key Exchange information
interfaces Show interface information
ipsec Show IP Security information
isis Show Intermediate System-to-Intermediate System
information
(7)?号命令提示
lab@ex4200-vc> ?
Possible completions:
clear Clear information in the system
configure Manipulate software configuration information
file Perform file operations
help Provide help information
monitor Show real-time debugging information
mtrace Trace multicast path from source to receiver
op Invoke an operation script
ping Ping remote target
quit Exit the management session
request Make system-level requests
restart Restart software process
set Set CLI properties, date/time, craft interface
message
show Show system information
- 19 -
Page 20
to
management
-
etherne
re
dundanc
aggregated
-
device
firewal
interface
protocol
syste
more
LessSpecific
More Specific
etherne
alar
chassi
Juniper EX 系列以太网交换机操作手册
ssh Start secure shell on another host
start Start shell
telnet Telnet to another host
test Perform diagnostic debugging
traceroute Trace route to remote host
2.6.2. 配置模式
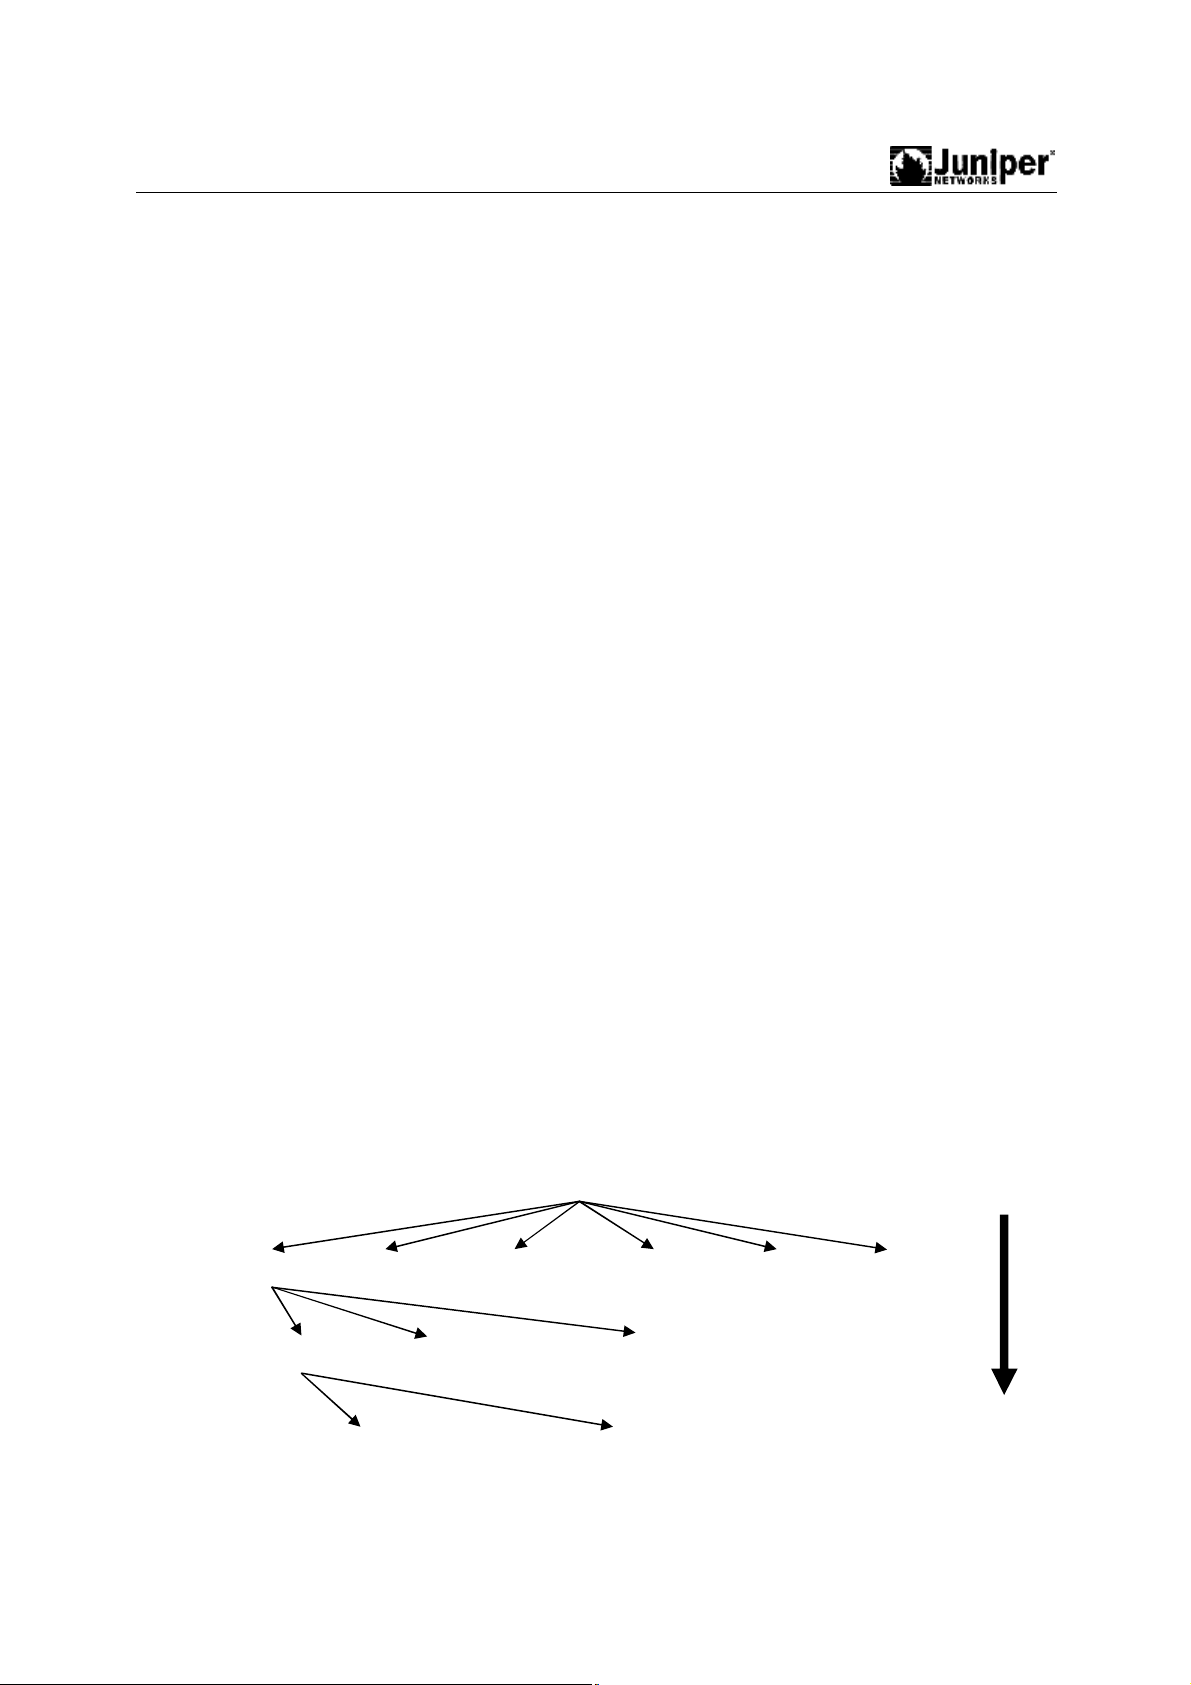
(1) 进入配置模式
root@lab2> configure
Entering configuration mode
[edit]
root@lab2#
example:
root@lab2#set system services ftp
system {
services {
ftp;
}
}
(2) 配置模式层次
- 20 -
Page 21
to
management
-
etherne
redundanc
aggregated
-
device
firewal
interface
protocol
syste
more
LessSpecific
More Specific
etherne
alar
chassi
top management
-
ethernet
redundancy
aggregated
-
devices
firewall
interfaces
protocols
system
more
…
ethernet
alarm
chassis
top
up
Juniper EX 系列以太网交换机操作手册
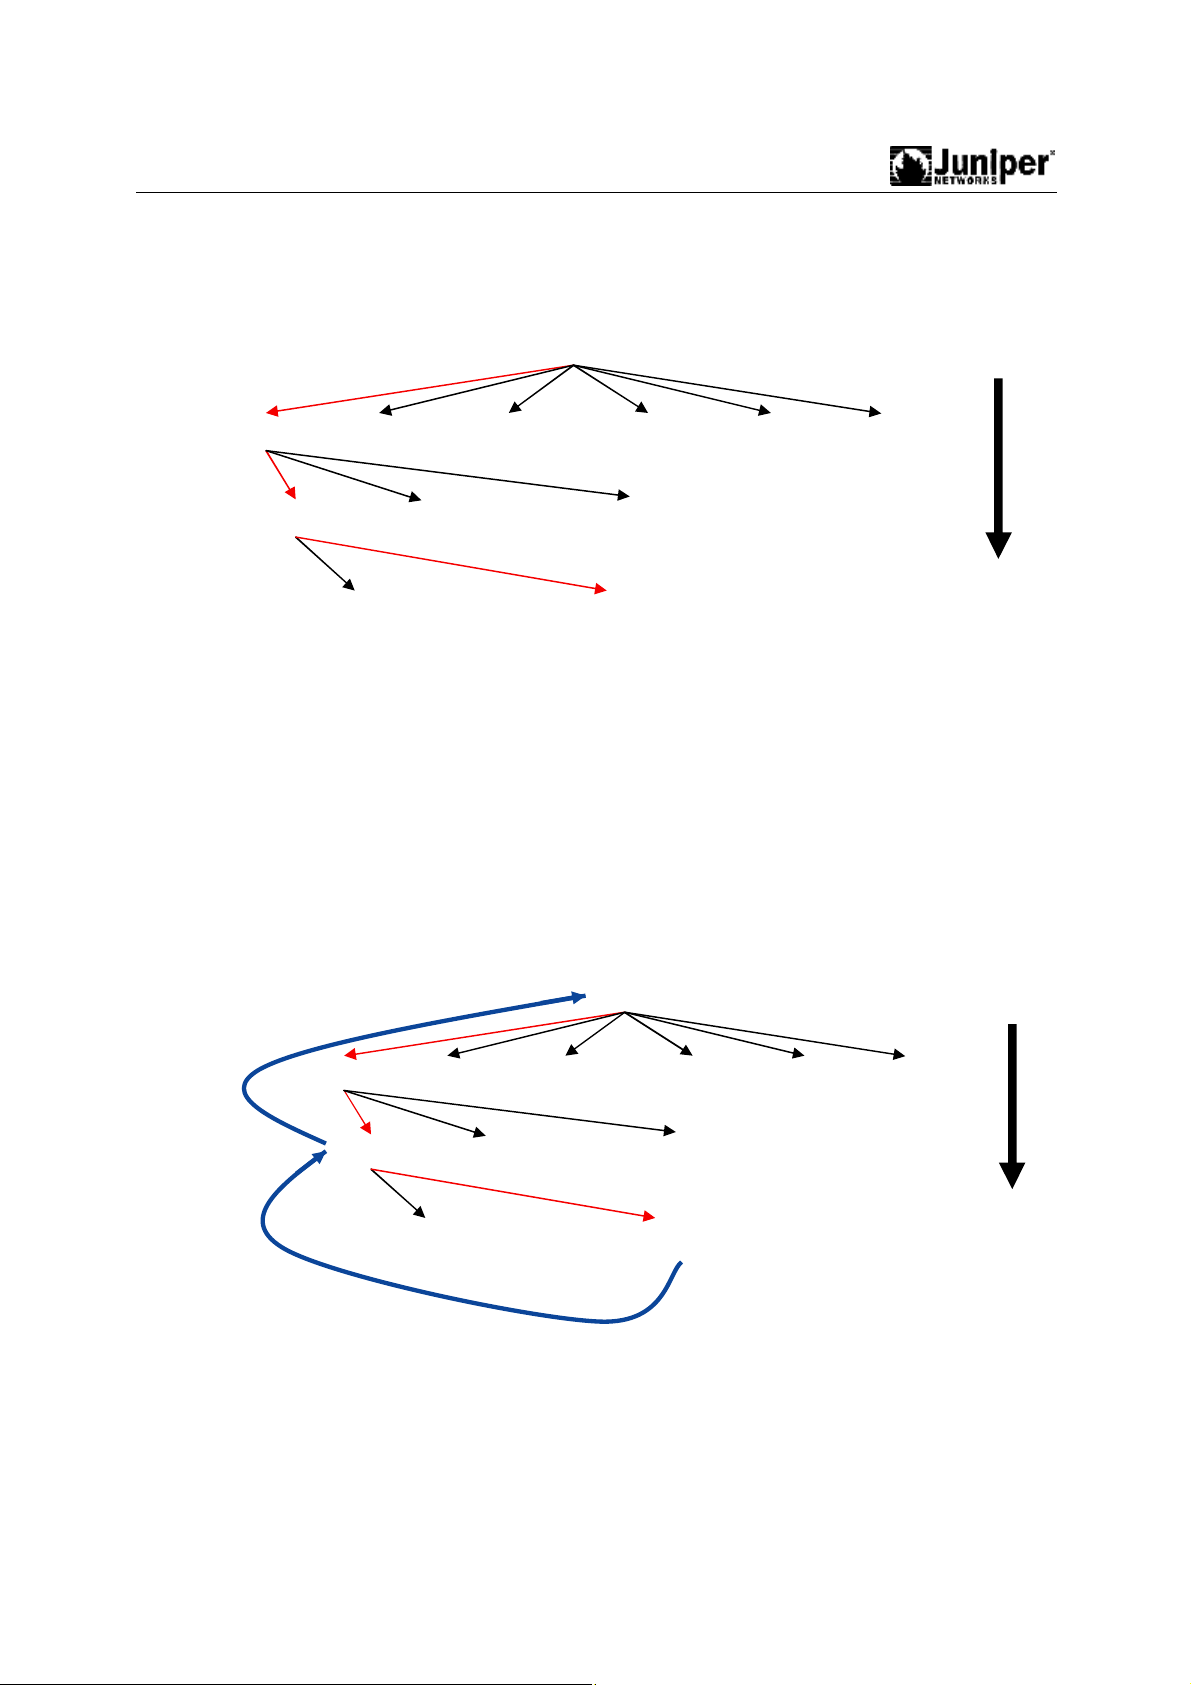
(3)使用edit 命令类似于cd 命令
使用edit chassis alarm ethernet 可以直接在ethernet 这一级操作而不需要 set
chassis alarm Ethernet 操作。
(4) 使用up 和top 命令
user@host# up
[edit chassis alarm]
user@host# top
[edit]
Less Specific
More Specific
(5)显示Candidate 配置
[edit]
- 21 -
Page 22
Juniper EX 系列以太网交换机操作手册
user@host# show chassis alarm
user@host# edit chassis alarm
[edit chassis alarm]
user@host# show
[edit chassis alarm]
(6)区分配置文件
比较Candidate 与active 配置的区别
[edit chassis]
user@host# show | compare
alarm {
xxx {
+ xxx xxx
- xxx xxx;
}
}
其它选项
user@host# show | compare filename
user@host# show | compare rollback number
(7)配置的差异更新
root@router# show | compare
[edit interfaces]
[edit]
root@router# show | compare | save /var/tmp/patch.cfg
Wrote 9 lines of output to '/var/tmp/patch.cfg'
[edit]
root@router# load patch /var/tmp/patch.cfg
load complete
- 22 -
Page 23
Juniper EX 系列以太网交换机操作手册
(8)删除配置
[edit]
user@host# edit chassis alarm xxx
[edit chassis alarm xxxx]
user@host# delete xxx
[edit chassis alarm xxxx]
user@host# delete xxx
[edit chassis alarm xxxx]
user@host#
9)配置生效
使用 commit 是配置生效。rollback 恢复配置。
ser@host#commit
and-quit 如果配置成功退出配置模式
at 在定义的时间后commit 配置
check 检测配置,不改变配置
confirmed 知道回滚等到下一个commit 模式是10 分钟
rollback 恢复配置。系统默认9 个配置在 /config/ 3 个。file show /config/6
个
rollback 或rollback 0 就恢复到刚刚改变的配置
- 23 -
Page 24

Juniper EX 系列以太网交换机操作手册
(10)配置模式层次改变。
使用exit 退回到上一层配置模式
使用exit configuration-mode 从任意层次退去配置模式
(11)保存加载配置文件
- 24 -
Page 25
Juniper EX 系列以太网交换机操作手册
可以使用save filename 在任何配置模式保持这个层次的配置内容到一个指定
存放位置便于下
一次load。
[edit]
cli# save filename
[edit]
cli#
load (replace | merge | override)
replace 取代现有的配置并且配置正确
merge 合并配置
override 取代现有的配置
user@host# load merge /var/db/config/juniper.conf.4
可以通过 show system storage 查看文件系统,或用file show <pathname>来
查看。
- 25 -
Page 26

Juniper EX 系列以太网交换机操作手册
第3章. 接口操作
3.1. 配置物理端口参数
user@host#set interface ge-slot/pic/port description description
#配置端口描述
user@host#set interface ge-slot/pic/port mtu mtu-number
#配置端口MTU
user@host#set interface ge-slot/pic/port ether-options speed (10m | 100m | 1g)
#配置端口速率
user@host#set interface ge-slot/pic/port ether-options link-mode (automatic | full-duplex |
half-duplex )
#配置端口双工
user@host#set interface ge-slot/pic/port ether-options (auto-negotiation |
no-auto-negotiation )
#配置端口自动协商
Example:
root@host> edit
Entering configuration mode
[edit]
root@host# set interfaces ge-3/0/0 description “to_BJ-4200-1”
[edit]
root@host# set interfaces ge-3/0/0 mtu 9216
[edit]
root@host# set interfaces ge-3/0/0 ether-options speed 1g
[edit]
root@host# set interfaces ge-3/0/0 ether-options link-mode
full-duplex
[edit]
root@host# set interfaces ge-3/0/0 ether-options auto-negotiation
[edit]
root@host# commit
- 26 -
Page 27

Juniper EX 系列以太网交换机操作手册
3.2. 配置物理端口二层接口
[edit]
root@host# set interfaces ge-0/0/16 unit 0 family ethernet-switching
port-mode access
#配置物理端口作为二层access模式的接口,端口默认情况下就是二层access端口。
[edit]
user@host # show interfaces
ge-0/0/16 {
unit 0 {
family ethernet-switching;
}
}
3.3. 配置物理端口三层接口
EX交换机物理接口可以支持三层路由接口功能,直接可以在接口上配置三层地址
[edit]
root@host# set interfaces ge-0/0/17 unit 0 family inet address
192.168.20.1/24
查看配置
[edit]
user@host # show interfaces ge0/0/17
unit 0 {
family inet {
address 192.168.20.1/24;
}
}
- 27 -
Page 28

Juniper EX 系列以太网交换机操作手册
第4章. VLAN 操作
4.1. 配置 VLAN
初始化配置时候,所有端口属于 default VLAN,default vlan 的默认 ID 是 0
user@host# set interfaces name unit 0 family ethernet-switching port-mode access
#配置端口的access模式,默认端口就是access模式。
user@host#set vlans vlan-name vlan-id number
#配置VLAN分配vlan ID
EX支持2种方式来配置access接口分配到VLAN,采用其中一种就可以实现端口VLAN的划
分。
方式一:
user@host#set vlans vlan-name interface interface_name
直接在VLAN中添加多个物理端口
方式二:
或是在物理接口下:
user@host#set interfaces interface-name unit 0 family ethernet-switching vlan members
vlan-name or vlan-id
#添加端口到特定VLAN
user@host# show vlans vlan-name detail
#查看VLAN信息
Example:
root@host> edit
Entering configuration mode
[edit]
root@host# set vlans sales vlan-id 100
[edit]
root@host# set vlans sales interface ge-0/0/1
#或者可以如下配置,实现相同的配置效果
[edit]
root@host# set interfaces ge-0/0/1 unit 0 family ethernet-switching
vlan members sales
[edit]
- 28 -
Page 29

Juniper EX 系列以太网交换机操作手册
root@host# commit
4.2. 配置 RVI 接口
user@host# set interfaces vlan unit number family inet address x.x.x.x/yy
#配置 RVI端口和地址
user@host# set vlans vlan_name l3-interface vlan.unit-number
#绑定 RVI 端口到某个 VLAN
user@host# show vlans
user@host# show interface terse
user@host# show Ethernet-switching interface
#查看 VLAN 和端口信息
Example:
root@host> edit
Entering configuration mode
[edit]
root@host# set interface vlan unit 100 family inet 192.168.3.254/24
[edit]
root@host# set vlans sales l3-interface vlan.100
[edit]
root@host# commit
4.3. 配置 Vlan trunk
配置端口作 trunk 端口,支持 802.1Q 的标准封装。
user@host# set interfaces name unit 0 family ethernet-switching port-mode trunk
#配置端口的VLAN模式为trunk模式
user@host# set interfaces name unit 0 family ethernet-switching vlan members
all|number
#配置trunk端口的允许通过的VLAN,9.1版本目前不支持vlan-range,预期在9.2版本支持。
Example:
root@host> edit
Entering configuration mode
[edit]
- 29 -
Page 30

Juniper EX 系列以太网交换机操作手册
root@host#show
interfaces {
ge-0/0/3 {
unit 0 {
family ethernet-switching {
port-mode trunk;
vlan {
members [ orange blue ];
}
}
}
}
ge-0/0/4 {
unit 0 {
family ethernet-switching {
port-mode trunk;
vlan {
members [ 100 200 ];
}
}
}
}
}
配置 native-vlan-id
EX 在 trunk 端口下支持 native-vlan 的配置:
root@host> edit
Entering configuration mode
[edit]
root@host# set interface ge-0/0/8 unit 0 family Ethernet-switch
native-vlan-id purple
[edit]
root@host#show interface
ge-0/0/8 {
unit 0 {
family ethernet-switching {
port-mode trunk;
vlan {
members [ orange blue purple ];
}
native-vlan-id purple;
}
}
- 30 -
Page 31

Juniper EX 系列以太网交换机操作手册
}
4.4. GVRP 配置
GVRP(GARP VLAN Registration Protocol,GARP VLAN 注册协议)是GARP(Generic
Attribute Registration Protocol,通用属性注册协议)的一种应用,它基于GARP 的
工作机制,维护设备中的VLAN 动态注册信息,并传播该信息到其它的设备中。设备启
动GVRP 特性后,能够接收来自其它设备的VLAN 注册信息,并动态更新本地的VLAN 注
册信息,包括当前的VLAN 成员、这些VLAN 成员可以通过哪个端口到达等。而且设备
能够将本地的VLAN 注册信息向其它设备传播,以便使同一局域网内所有设备的VLAN
信息达成一致。
[edit]
set protocols gvrp enable join-timer 40
set protocols gvrp enable leave-timer 120
set protocols gvrp enable leaveall-timer 2000
set protocols gvrp interface all enable
通过 show gvrp 以及 show vlan 查看
- 31 -
Page 32

Juniper EX 系列以太网交换机操作手册
第5章. STP/RSTP/MSTP
5.1. STP 配置
STP 的配置:
[edit protocol stp]
set bridge-priority
set hello-time
set max-age
通过 show spanning-tree 来查看。
5.2. RSTP
EX 交换机默认是启用 RSTP 作生成树计算,也可以通过配置实现。
[edit protocols]
user@switch4# rstp configuration-name region1
user@switch4# rstp bridge-priority 8k
user@switch4# rstp interface all cost 1000
user@switch4# rstp interface ge—0/0/23.0 cost 1000
user@switch4# rstp interface ge—0/0/23.0 mode point-to-point
user@switch4# rstp interface ge—0/0/19.0 cost 1000
user@switch4# rstp interface ge—0/0/19.0 mode point-to-point
#查看RSTP状态:
[edit]
lab@EX4200-VC# run show spanning-tree bridge
STP bridge parameters
Context ID : 0
Enabled protocol : RSTP
Root ID : 8192.00:19:e2:52:ae:00
Root cost : 1000
Root port : ge-1/0/46.0
Hello time : 2 seconds
Maximum age : 20 seconds
Forward delay : 15 seconds
Message age : 1
Number of topology changes : 1
Time since last topology change : 3692 seconds
Local parameters
Bridge ID : 32768.00:19:e2:54:d9:40
Extended system ID : 0
- 32 -
Page 33
Juniper EX 系列以太网交换机操作手册
Internal instance ID : 0
[edit]
lab@EX4200-VC> show spanning-tree interface
Spanning tree interface parameters for instance 0
Interface Port ID Designated Designated Port
State Role
port ID bridge ID Cost
ge-1/0/39.0 128:664 128:664 32768.0019e254d940 1000
BLK DIS
ge-1/0/46.0 128:671 128:559 8192.0019e252ae00 1000
FWD ROOT
5.3. MSTP
MSTP(Multiple Spanning Tree Protocol,多生成树协议)可以弥补 STP 和 RSTP 的缺陷,
它既可以快速收敛,也能使不同 VLAN 的流量沿各自的路径转发,从而为冗余链路提供了
更好的负载分担机制。
MSTP 的特点如下:
² MSTP 设置 VLAN 映射表(即 VLAN 和生成树的对应关系表),把 VLAN 和生成树
联系起来。通过增加“实例”(将多个 VLAN 整合到一个集合中)这个概念,将多个
VLAN 捆绑到一个实例中,以节省通信开销和资源占用率。
² MSTP 把一个交换网络划分成多个域,每个域内形成多棵生成树,生成树之间彼此独
立。
² MSTP 将环路网络修剪成为一个无环的树型网络,避免报文在环路网络中的增生和无
限循环,同时还提供了数据转发的多个冗余路径,在数据转发过程中实现 VLAN 数据
的负载分担。
² MSTP 兼容 STP 和 RSTP。
配置举例:
[edit protocols]
user@switch1# mstp configuration-name region1
user@switch1# mstp bridge-priority 16k
user@switch1# mstp interface ge-0/0/13.0 cost 1000
user@switch1# mstp interface ge-0/0/13.0 mode point-to-point
user@switch1# mstp interface ge-0/0/9.0 cost 1000
- 33 -
Page 34
Juniper EX 系列以太网交换机操作手册
user@switch1# mstp interface ge-0/0/9.0 mode point-to-point
user@switch1# mstp interface ge-0/0/11.0 cost 4000
user@switch1# mstp interface ge-0/0/11.0 mode point-to-point
user@switch1# mstp msti 1 bridge-priority 16k
user@switch1# mstp msti 1 vlan [10 20]
user@switch1# mstp msti 1 interface ge-0/0/11.0 cost 4000
user@switch1# mstp msti 2 bridge-priority 8k
user@switch1# mstp msti 2 vlan [30 40]
查看状态:
user@switch1> show spanning-tree interface
Spanning tree interface parameters for instance 0 Interface Port ID Designated
Designated Port State Role
ge-0/0/13.0 128:527 128:525 16384.0019e25040e0 1000 FWD ROOT
ge-0/0/9.0 128:529 128:513 32768.0019e2503d20 1000 BLK ALT
ge-0/0/11.0 128:531 128:513 8192.0019e25051e0 4000 BLK ALT
Spanning tree interface parameters for instance 1 Interface Port ID Designated
Designated Port State Role
ge-0/0/13.0 128:527 128:525 16385.0019e25040e0 1000 FWD ROOT
ge-0/0/9.0 128:529 128:513 32769.0019e2503d20 1000 BLK ALT
ge-0/0/11.0 128:531 128:513 4097.0019e25051e0 4000 BLK ALT
Spanning tree interface parameters for instance 2 Interface Port ID Designated
Designated Port State Role
ge-0/0/13.0 128:527 128:527 8194.0019e25044e0 1000 FWD DESG
ge-0/0/9.0 128:529 128:513 4098.0019e2503d20 1000 FWD ROOT
ge-0/0/11.0 128:531 128:531 8194.0019e25044e0 1000 FWD DESG
user@switch3>show spanning-tree bridge
STP bridge parameters
Context ID : 0
Enabled protocol : MSTP
STP bridge parameters for CIST
Root ID : 8192.00:19:e2:50:51:e0
CIST regional root : 8192.00:19:e2:50:51:e0
CIST internal root cost : 0
Hello time : 2 seconds
Maximum age : 20 seconds
Forward delay : 15 seconds
Number of topology changes : 3
Time since last topology change : 843 seconds
Local parameters
Bridge ID : 8192.00:19:e2:50:51:e0
Extended system ID : 0
- 34 -
Page 35
Juniper EX 系列以太网交换机操作手册
Internal instance ID : 0
STP bridge parameters for MSTI 1
MSTI regional root : 4097.00:19:e2:50:51:e0
Hello time : 2 seconds
Maximum age : 20 seconds
Forward delay : 15 seconds
Local parameters
Bridge ID : 4097.00:19:e2:50:51:e0
Extended system ID : 0
Internal instance ID : 1
STP bridge parameters for MSTI 2
MSTI regional root : 4098.00:19:e2:50:3d:20
Root cost : 1000
Root port : ge-0/0/28.0
Hello time : 2 seconds
Maximum age : 20 seconds
Forward delay : 15 seconds
Hop count : 19
Local parameters
Bridge ID : 16386.00:19:e2:50:51:e0
Extended system ID : 0
Internal instance ID : 2
- 35 -
Page 36
Juniper EX 系列以太网交换机操作手册
第6章. 链路聚合配置
Link Aggregation Group (LAG)链路聚合是将多个物理以太网端口聚合在一起形成一
个逻辑上的聚合组,使用链路聚合服务的上层实体把同一聚合组内的多条物理链路视
为一条逻辑链路。链路聚合可以实现流量在聚合组中各个成员端口之间进行分担,以
增加带宽。同时,同一聚合组的各个成员端口之间彼此动态备份,提高了连接可靠性。
LACP(Link Aggregation Control Protocol,链路聚合控制协议)是一种基于 IEEE802.3ad
标准的协议。LACP 协议通过 LACPDU(Link Aggregation Control Protocol Data Unit,
链路聚合控制协议数据单元)与对端交互信息。
6.1. 二层 LAG 的配置例子:
chassis {
aggregated-devices {
ethernet {
device-count 1;
}
}
}
interfaces {
ge-0/0/9 {
ether-options {
802.3ad ae0;
}
}
ge-0/0/10 {
ether-options {
802.3ad ae0;
}
}
ae0 {
aggregated-ether-options {
lacp {
active;
}
}
unit 0 {
family ethernet-switching;
}
}
}
- 36 -
Page 37
Juniper EX 系列以太网交换机操作手册
6.2. 三层 LAG 的配置例子
chassis {
aggregated-devices {
ethernet {
device-count 1;
}
}
}
interfaces {
ge-0/0/9 {
ether-options {
802.3ad ae0;
}
}
ge-0/0/10 {
ether-options {
802.3ad ae0;
}
}
ae0 {
aggregated-ether-options {
lacp {
active;
}
}
unit 0 {
family inet {
address 1.1.1.1/24;
}
}
}
}
配置 LAG 需要确保 LAG 的每个物理端口的配置完全相同,否则会报错不能建立
LAG。
通过 show interfaces aeo terse 查看端口状态。
- 37 -
Page 38
Juniper EX 系列以太网交换机操作手册
第7章. 三层协议配置
7.1. 静态路由协议
手工添加到路由表
下一跳必须有效
所以的配置在 routing-options 级别
Syntax:
[edit]
routing-options {
static {
defaults {
static-options;
}
route destination-prefix {
next-hop next-hop;
qualified-next-hop address {
metric metric;
preference preference;
}
static-options;
}
}
}
Example:
[edit]
user@host# show
routing-options {
static {
route 0.0.0.0/0 next-hop 192.168.0.1;
}
}
7.2. RIP 配置
— 最小 RIP 配置:
[edit protocol]
protocols {
rip {
- 38 -
Page 39

Juniper EX 系列以太网交换机操作手册
group group-name {
neighbor interface-name;
}
}
}
— RIP 重发布和 Export 策略
policy-options {
policy-statement statics-to-rip {
from protocol static;
then accept;
}
}
— 应用策略的邻居
protocols {
rip {
group rip-neighbors {
export statics-to-rip;
neighbor fe-0/0/0.0;
neighbor fe-0/0/1.0;
}
}
}
查看RIP路由表
user@Riesling> show route protocol rip
inet.0: 27 destinations, 27 routes (27 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both
172.16.2.0/24 *[RIP/100] 00:07:25, metric 2
> to 172.16.1.2 via fe-0/0/0.0
192.168.8.1/32 *[RIP/100] 00:07:25, metric 2
> to 172.16.1.2 via fe-0/0/0.0
192.168.24.1/32 *[RIP/100] 00:00:25, metric 3
> to 172.16.1.2 via fe-0/0/0.0
7.3. Open Shortest Path First (OSPF)
开放式最短路径优先协议是一种链路状态路由选择协议,它产生于 I P 网络,发展
成用于单个自治系统来分发路由选择信息。
- 39 -
Page 40
Juniper EX 系列以太网交换机操作手册
7.3.1. 单区域
[edit]
user@host# set protocols ospf area 0 interface ge-0/0/0
[edit]
user@host# show protocols ospf
ospf {
area 0.0.0.0 {
interface ge-0/0/0.0;
}
}
7.3.2. 配置 OSPF 多区域
[edit]
user@host# show protocols ospf
ospf {
area 0.0.0.0 {
interface ge-0/0/0.0;
}
}
[edit]
user@host# set protocols ospf area 1 interface at-0/1/1.100
[edit]
user@host# show protocols ospf
ospf {
area 0.0.0.0 {
interface ge-0/0/0.0;
}
area 0.0.0.1 {
interface at-0/1/1.100;
}
7.3.3. 配置 a Stub Area
[edit protocols ospf area area-id ]
- 40 -
Page 41
Juniper EX 系列以太网交换机操作手册
stub <default-metric metric> <(no-summaries | summaries)>;
7.3.4. 配置 a Not-So-Stubby Area
[edit protocols ospf area area-id ]
nssa {
area-range network/mask-length <restrict>;
default-lsa {
default-metric metric;
metric-type type;
type-7;
}
(no-summaries | summaries);
}
8.4.4 配置 OSPF Virtual Link
当网络直接超过3 area,使用virtual Link 连接防止环路。
[edit protocols ospf area 0.0.0.0]
virtual-link neighbor-id router-id transit-area area-id;
7.3.5. 配置 OSPF Router Interfaces
Configuring an Interface on a Broadcast or Point-to-Point Network
[edit protocols ospf area area-id ]
interface interface-name;
Configuring an Interface on a Point-to-Multipoint Network
[edit protocols ospf area 0.0.0.0]
interface interface-name {
neighbor address;
}
Configuring an Interface on a Nonbroadcast, Multiaccess Network
- 41 -
Page 42

Juniper EX 系列以太网交换机操作手册
[edit protocols ospf area 0]
interface interface-name {
interface-type nbma;
neighbor address <eligible>;
poll-interval seconds;
}
7.3.6. 配置验证
可以使simple和MD5
[edit protocols ospf area area-id ]
authentication-type authentication;
[edit protocols ospf area area-id interface interface-name]
authentication {
md5 key-id {
key [ key-values ];
}
simple-password key-id;
}
- 42 -
Page 43

Juniper EX 系列以太网交换机操作手册
第8章. Virtual Chassis 操作
Virual Chassis 虚拟机箱技术是 Juniper EX 交换机独具特色的技术。提供相同的高可
用性功能和大多数的故障切换功能 。每个 EX 4200 系列交换机都能作为路由引擎发挥
作用。当两个或多个 EX 4200 系列交换机互连在一起时,它们可与所有的虚拟机箱中
的其他交换机共享一个控制层。当两个 EX 4200 系列交换机互连在一起时,JUNOSTM
软件将自动启动选择程序以便分配主用(活动)和备用(热备份)路由引擎。一旦主用路由
引擎发生故障,集成的第 2 层和第 3 层平滑路由引擎故障切换(GRES)特性保证允许用
户的接入应用、服务和 IP 通信流量不中断。
如果您将两个以上的交换机互连在虚拟机箱配置中,当主用路由引擎发生故障时,
作为被指定的备份路由引擎的交换机在接替的同时,也可以作为线路卡使用。这种 N+1
路由引擎冗余模式以及 JUNOSTM 软件提供的 GRES、不中断路由(NSR)和不中断桥接
(NSB)功能可确保在发生意外故障时平滑地转移控制权。
Master RE
Master RE
Backup RE
Backup RE
Graceful Route
Graceful Route
Engine Switchover
Engine Switchover
(GRES) for hitless
(GRES) for hitless
failovers
failovers
- 43 -
Page 44

Juniper EX 系列以太网交换机操作手册
Master RE:主用路由引擎; Backup RE:备 用路由引擎; graceful route engine
switchover(GRES) for hitless failovers:平滑的路由引擎故障切换(GRES)功能,可实现
无缝故障切换。
对于虚拟机箱端口的编号,EX 4200 系列交换机与瞻博网络基于机箱的其他产品使
用相同的插槽/模块/端口编号模式,提供真正类似于机箱产品的运行。由于使用 了一致
的操作系统和单一配置文件,虚拟机箱配置中的所有交换机都被视为单一产品,从而
简化了总体的系统维护和管理工作。
与基于机箱的模块化交换机一样,每个 EX 4200 系列交换机都提供大量的高可用性
特性。如果与经过实践验证的 JUNOSTM 软件和 L2/L3 故障切换功能结合使用,这些
特性将使 EX 4200 系列交换机能够提供真正的运营商级可靠性。
8.1. VCP 端口
Juniper EX 交换机组建 Virtual chassis 虚拟机箱可以采用 2 种链路方式:1、采用背
板的 Virtual Chassis Port –VCP 的端口,支持 128Gbps 通道连接;2、采用扩展插槽的
EX-UM-2XFP 的 10GE 光纤端口连接,采用 EX-UM-2XFP 作为 VCP 端口时候,需要配
置该端口启运 Virtual chassis,否则该端口仍未普通 10GE 端口。在两台交换机同时采
用背板的 VCP 端口和 10GE 端口作 virtual chassis 连接是,优先选择背板的 VCP 作为主
链路,10GE 端口作为备份链路,原因是背板的 VCP 带宽比较大,链路 COST 值最优。
EX4200 最多支持 10 台 EX4200 各种款式的交换机组成虚拟机箱集群。
8.2. Master 交换机选择机制
组建 Virtual Chassis 虚拟机箱时候,多台 EX4200 交换机基于如下机制来选择 master
交换机以及 backup 交换机:
1、 Virtual chassis 优先级 mastership priority,默认的优先级均为 128,范围 0
-255。越高优先级月优先选择为 master 交换机。
2、 相同优先级别下,哪台先开机启动哪台就是 master 交换机。
3、 在优先级相同的情况下,比较那台交换机的在线时间最长,那台就是
master 交换机。
4、 选择那台的 MAC 地址最小,那台作为 master 交换机。
- 44 -
Page 45

Juniper EX 系列以太网交换机操作手册
8.3. 带外网管端口及 console 端口:
组成 Virtual Chassis 虚拟机箱交换机集群后,连接任意成员交换机的 CONSOLE 端
口,都可以之际访问整个集群进行全局配置,而不需要必须连接 master 交换机的 console
端口来管理。
同样带外网管端口也可以把带外网管线缆连接的任意成员交换机的带外网管端口
上。直接访问整个虚拟机箱交换机。
配置全局的带外网管端口:
[edit]
user@SWA-0# set interfaces vme unit 0 family inet /ip-address/mask/
- 45 -
Page 46

Juniper EX 系列以太网交换机操作手册
8.4. 链路连接方式
Juniper EX4200 交换机组建 Virtual Chassis 集群的时候,背板 VCP 的链路连接方式支持
标准的“菊花莲”连接,同时支持任意方式的连接。成员交换机间的流量转发基于 Juniper
VCCP 协议,实现最短路径转发机制
- 46 -
Page 47

Juniper EX 系列以太网交换机操作手册
8.5. 升级操作
组建 Virtual Chassis 虚拟机箱集群的时候,首先各成员交换机的 Junos 操作系统的版本
要一致,否则将无法组建成功。但版本不同的 EX4200 交换机连接后,同样会为各成员
交换机分配 member-id,但是不能形成集群,无法全局统一管理。所以在组建集群之前
要把每台交换机升级到相同 junos 系统。组建完毕后交换机,需要再次升级系统的时候,
可以通过全局统一完成。将最新的 junos 系统软件下载到任意一台交换机的内部 flash
中,通过命名可以实现全部成员交换机的统一升级:
user@SWA-0>request system software add /var/tmp/xxxxx.tgz reboot
8.6. 配置操作
采用 2 台 EX4200 组建 VC 后,可以通过以下命令观察状态:
user@SWA-0>show virtual-chassis status
Virtual Chassis ID: 0019.e250.47a0
Mastership Neighbor List
Member ID Status Serial No Model priority Role ID Interface
0 (FPC 0) Prsnt AK0207360276 ex4200-48p 128 Master* 1 vcp-0
1 vcp-1
1 (FPC 1) Prsnt AK0207360281 ex4200-24t 128 Backup 0 vcp-0
0 vcp-1
Member ID for next new member: 2 (FPC 2)
user@SWA-0>show virtual-chassis vc-port all-members
fpc0:
-------------------------------------------------------------------------Interface Type Status
or
PIC / Port
vcp-0 Dedicated Up
vcp-1 Dedicated Up
fpc1:
-------------------------------------------------------------------------Interface Type Status
or
PIC / Port
vcp-0 Dedicated Up
vcp-1 Dedicated Up
配置 Virtual chassis 成员交换机的优先级:
[edit]
- 47 -
Page 48

Juniper EX 系列以太网交换机操作手册
user@SWA-0#set virtual-chassis member 0 mastership-priority 255
配置 10GE 端口作为 VCP 端口:
user@SWA-0> request virtual-chassis vc-port set pic-slot 1 port 0 member1
user@host>request virtual-chassis vc-port delete pic-slot 1 port 1 member 3
配置回收 Virtual chassis member ID,组建 Virtual chassis 时候,增加新的成员,默认
情况是顺序分配 member ID,范围是 0-9,当中间交换机退出 virtual chassis 后,
member-ID 不会自己释放给新成员使用,需要通过命令来回收 member-id。防止对全局
配置的影响。
user@host> request virtual-chassis recycle member-id 3
改变成员交换机的 member-ID:
user@SWA-0> request virtual-chassis renumber member-id 5 new-member-id 4
查看命令:
user@SWA-0> show virtual-chassis status
user@SWA-0> show virtual-chassis vc-port
user@SWA-0> show virtual-chassis vc-port all-members
user@SWA-0>show virtual-chassis vc-port statistics member 0
8.7. 配置例子
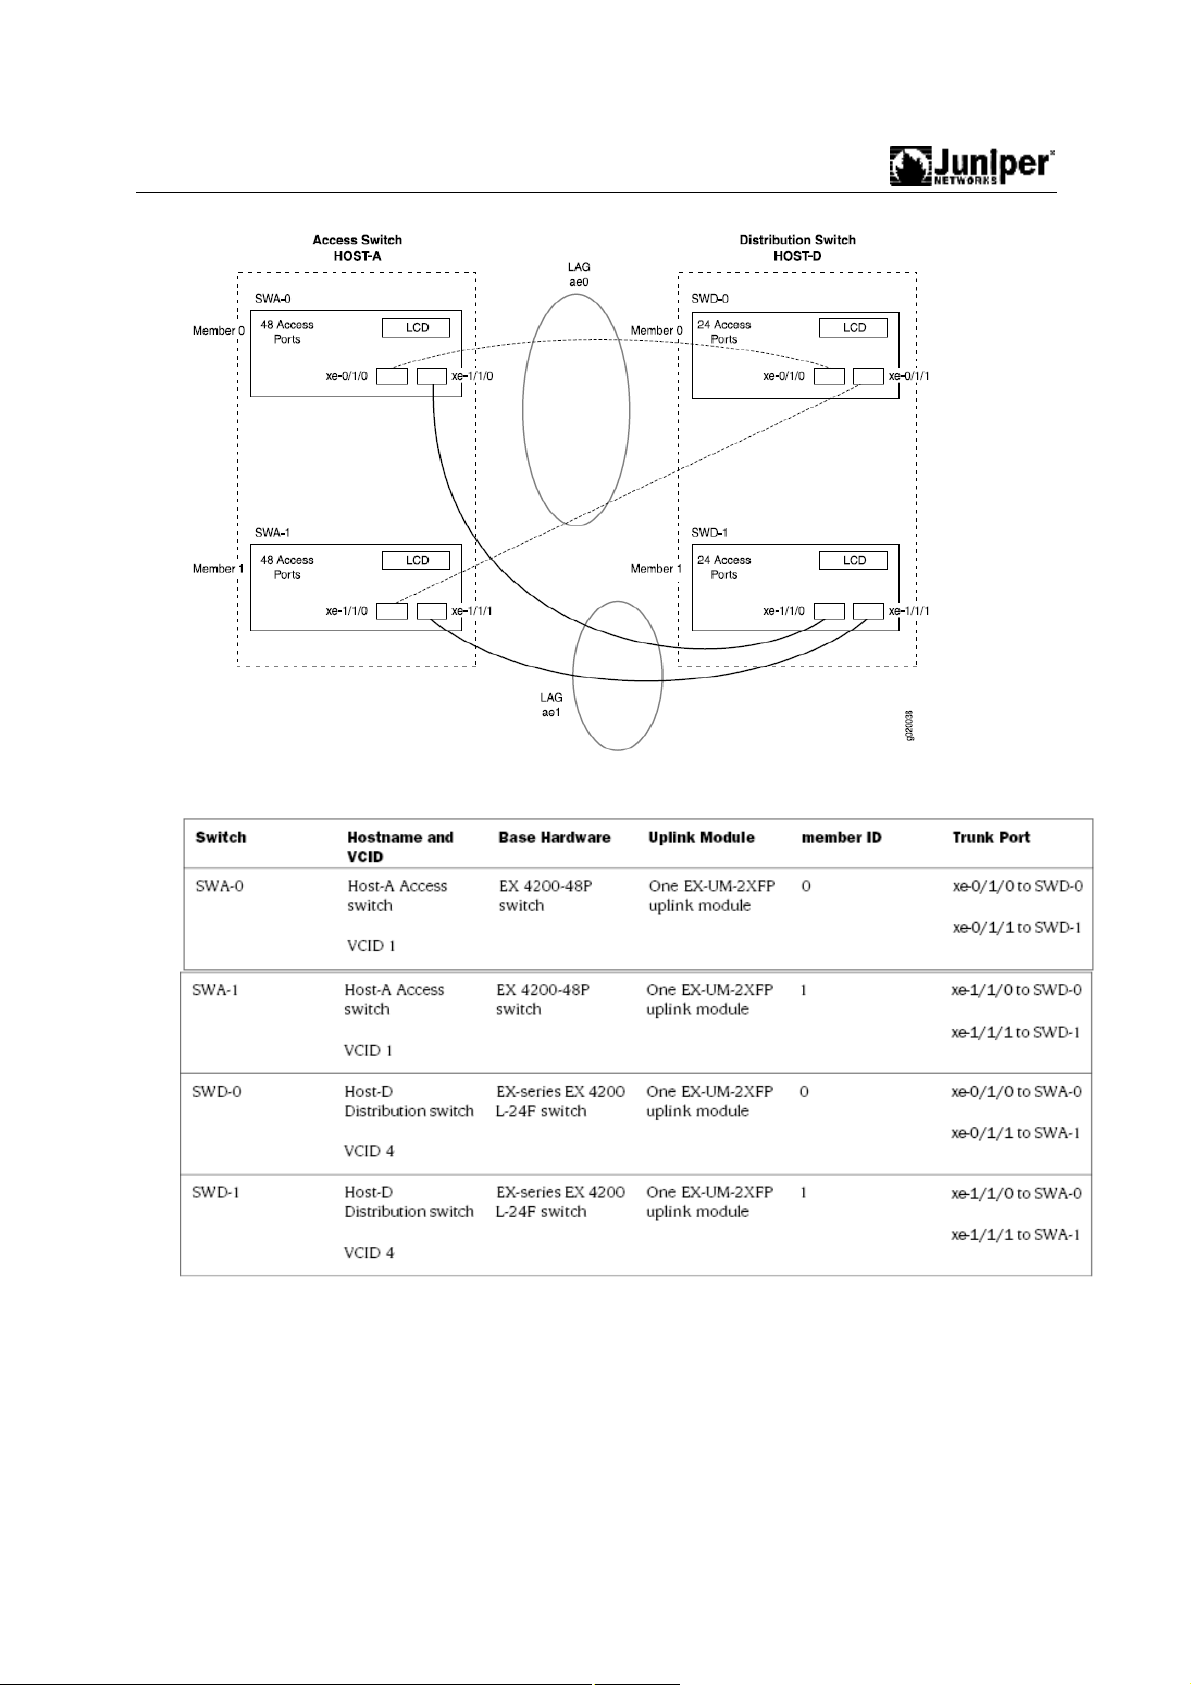
如下拓扑,Virtual chassis和LAG的配合例子:
- 48 -
Page 49
Juniper EX 系列以太网交换机操作手册
连接的端口情况如下:
配置参考:
[edit]
set chassis aggregated-devices ethernet device-count 2
set interfaces ae0 aggregated-ether-options minimum-links 2
- 49 -
Page 50
Juniper EX 系列以太网交换机操作手册
set interfaces ae0 aggregated-ether-options link-speed 10g
set interfaces ae1 aggregated-ether-options minimum-links 2
set interfaces ae1 aggregated-ether-options link-speed 10g
set interfaces ae0 unit 0 family inet address 192.0.2.0/25
set interfaces ae1 unit 1 family inet address 192.0.2.128/25
set interfaces xe-0/1/0 ether-options 802.ad ae0
set interfaces xe-1/1/0 ether-options 802.ad ae0
set interfaces xe-0/1/1 ether-options 802.ad ae1
set interfaces xe-1/1/1 ether-options 802.ad ae1
- 50 -
Page 51
Juniper EX 系列以太网交换机操作手册
第9章. 802.1X 配置
IEEE802 LAN/WAN 委员会为解决无线局域网网络安全问题,提出了 802.1x 协议。
后来,802.1x 协议作为局域网端口的一个普通接入控制机制在以太网中被广泛应用,
主要解决以太网内认证和安全方面的问题。802.1x 协议是一种基于端口的网络接入控
制协议(Port Based Network Access Control)。“基于端口的网络接入控制”是指在局
域网接入设备的端口这一级对所接入的用户设备进行认证和控制。连接在端口上的用
户设备如果能通过认证,就可以访问局域网中的资源;如果不能通过认证,则无法访
问局域网中的资源。
Juniper EX 交换机支持 802.1X 标准,支持 3 种模式:
1. single 模式:802.1X 的端口通过 HUB 下联的多个终端,其中一个终端认证通过,
整个端口打开,其他终端均可以访问。
2. single-secure:802.1X 的端口通过 HUB 下联的多个终端,其中一个终端认证通过,
只允许这个终端访问,其他终端被禁止访问。
3. multiple:802.1X 的端口通过 HUB 下联的多个终端,其中每个终端可以单独根据
帐号进行认证,通过后可以基于帐号的 radius 配置实现动态 VLAN 的加入。
配置操作
9.1. 配置 radius 服务器:
[edit]
set access radius-server 10.0.0.100 secret juniper
set access profile profile1 authentication-order radius
set access profile profile1 radius authentication-server 10.0.0.100
10.2.14.200
9.2. 配置接口模式。
[edit]
set protocols dot1x authenticator interface ge-0/0/8 supplicant single
set protocols dot1x authenticator interface ge-0/0/9 supplicant single-secure
set protocols dot1x authenticator interface ge-0/0/11 supplicant multiple
- 51 -
Page 52
Juniper EX 系列以太网交换机操作手册
9.3. 查看状态:
user@switch> show dot1x interface ge-0/0/11.0 detail
- 52 -
Page 53
Juniper EX 系列以太网交换机操作手册
第10章. Packet Filtering
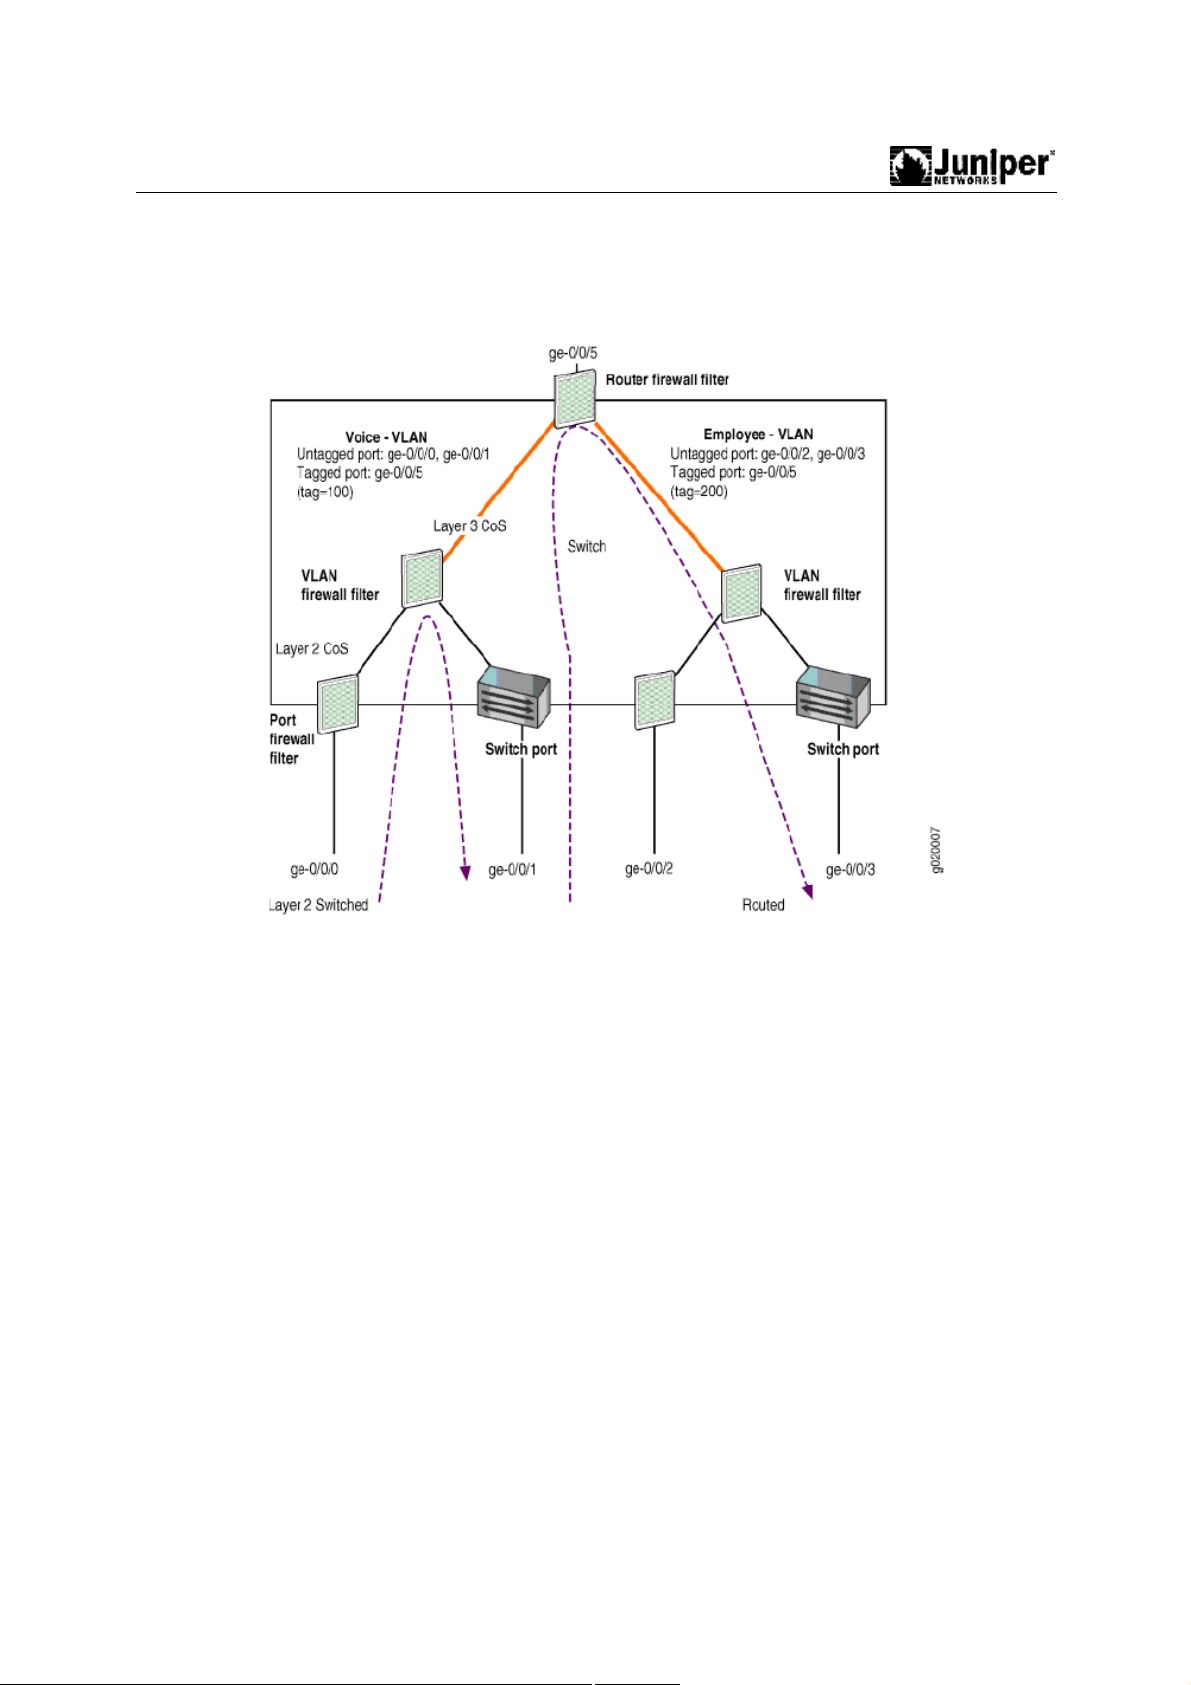
Juniper EX 交换机支持基于物理端口、VLAN 和三层 VLAN 接口的包过滤技术:
在二层过滤下支持:
■ Ingress port firewall filter
■ Ingress VLAN firewall filter
■ Egress VLAN firewall filter
在三层过滤下支持:
■ Ingress port firewall filter
■ Ingress VLAN firewall filter (Layer 2 CoS)
■ Ingress router firewall filter (Layer 3 CoS)
■ Egress router firewall filter
■ Egress VLAN firewall filter
- 53 -
Page 54
Juniper EX 系列以太网交换机操作手册
10.1. 配置命令:
firewall {
family family-name {
filter filter-name {
term term-name {
from {
match-conditions;
}
then {
action;
action-modifiers;
}
}
}
}
policer policer-name {
if-exceeding {
bandwidth-limit bps;
burst-size-limit bytes;
}
then {
policer-action;
}
}
}
在接口下配置:
[edit interfaces]
user@switch# set ge-0/0/1 unit 0 family ethernet-switching filter input
ingress-port-filter
在 VLAN 接口下配置:
[edit vlans]
user@switch# set employee-vlan vlan 20 filter output egress-vlan-filter
在 RVI 接口下配置:
[edit interfaces]
user@switch# set ge-0/1/0 unit 0 family inet source-address 10.10.10.1/24
filter input ingress-router-filter
[edit interfaces]
user@switch# set ge-0/1/0 unit 0 family inet source-address 10.10.10.1/24
filter output egress-router-filter
- 54 -
Page 55

Juniper EX 系列以太网交换机操作手册
10.2. 配置接口限速:
(1)
firewall {
policer AAAAAAAAAAAAAAAAAAA {
if-exceeding {
bandwidth-limit 1m;
burst-size-limit 30k;
}
then {
discard;
}
}
family ethernet-switching {
filter ccccccccccccccccccc {
term xxxxx-connection {
then {
policer AAAAAAAAAAAAAAAAAA
}
}
(2)
interfaces {
ge-0/0/0 {
unit 0 {
family ethernet-switching {
filter {
input ccccccccccccccccccc;
}
}
}
}
查看命令:
user@Shiraz> show firewall
user@Shiraz> show firewall log
user@Shiraz> show firewall log detail
user@Shiraz> show firewall log messages
user@Shiraz> show interfaces filters
user@Shiraz> show interfaces policers
- 55 -
Page 56
Juniper EX 系列以太网交换机操作手册
第11章. COS
流分类、流量监管、流量整形、拥塞管理和拥塞避免是构造有区别地实施服务的基
石,它们主要完成如下功能:
流分类:依据一定的匹配规则识别出对象。流分类是有区别地实施服务的前提。
流量监管:对进入设备的特定流量的规格进行监管。当流量超出规格时,可以采取
限制或惩罚措施,以保护运营商的商业利益和网络资源不受损害。
流量整形:一种主动调整流的输出速率的流控措施,通常是为了使流量适配下游设
备可供给的网络资源,避免不必要的报文丢弃和拥塞。
拥塞管理:拥塞管理是必须采取的解决资源竞争的措施。通常是将报文放入队列中
缓存,并采取某种调度算法安排报文的转发次序。
拥塞避免:过度的拥塞会对网络资源造成损害。拥塞避免监督网络资源的使用情况,
当发现拥塞有加剧的趋势时采取主动丢弃报文的策略,通过调整流量来解除网络的过
载。
在这些流量管理技术中,流分类是基础,它依据一定的匹配规则识别出报文,是有
区别地实施服务的前提;而流量监管、流量整形、拥塞管理和拥塞避免从不同方面对
网络流量及其分配的资源实施控制,是有区别地提供服务思想的具体体现。
Juniper EX 交换机支持每端口 8 个队列的划分。
- 56 -
Page 57
Juniper EX 系列以太网交换机操作手册
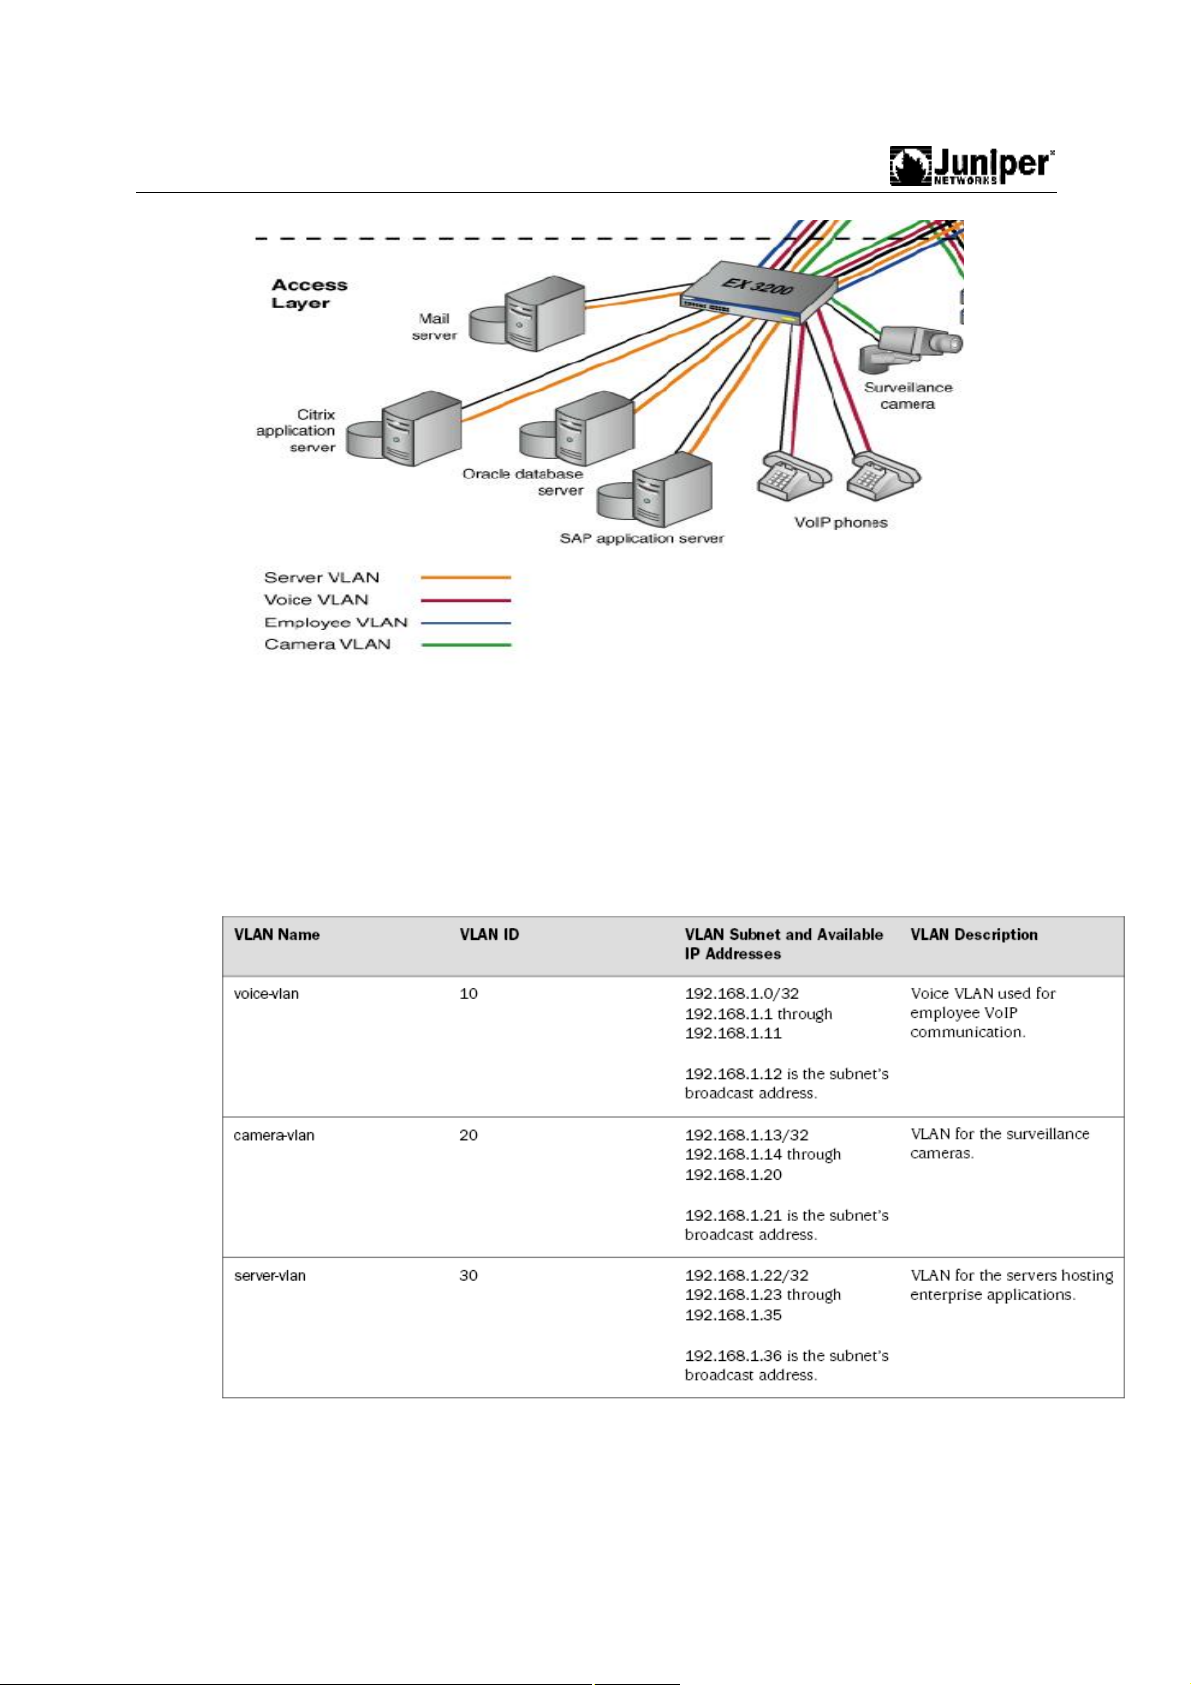
如图所示:EX3200 交换机的 ge-0/0/0 和 ge-0/0/1 端口连接 2 部 VOIP 话机,分配到
voice-vlan 中,ge-0/0/2 连接一个摄像头划分到 camera-vlan 中,ge-0/0/3,ge-0/0/4,ge-0/0/5
和 ge0/0/6 端口分别连接 4 台服务器,分配到 server-vlan 中。针对这 3 个 vlan 定义 3 个
COS 处理。
相应的接口地址如下:
配置如下:
- 57 -
Page 58

Juniper EX 系列以太网交换机操作手册
[edit]
set class-of-service forwarding-classes class app queue-num 5
set class-of-service forwarding-classes class mail queue-num 1
set class-of-service forwarding-classes class db queue-num 2
set class-of-service forwarding-classes class erp queue-num 3
set class-of-service forwarding-classes class video queue-num 4
set class-of-service forwarding-classes class best-effort queue-num 0
set class-of-service forwarding-classes class voice queue-num 6
set class-of-service forwarding-classes class network-control queue-num 7
set firewall family ethernet-switching filter voip_class term voip from
source-address 192.168.1.1/32
set firewall family ethernet-switching filter voip_class term voip from
source-address 192.168.1.2/32
set firewall family ethernet-switching filter voip_class term voip from protocol
udp
set firewall family ethernet-switching filter voip_class term voip from
source-port 2698
set firewall family ethernet-switching filter voip_class term voip then
forwarding-class voice loss-priority low
set firewall family ethernet-switching filter voip_class term network_control
from precedence [net-control internet-control]
set firewall family ethernet-switching filter voip_class term network_control
then forwarding-class network-control loss-priority low
set firewall family ethernet-switching filter voip_class term best_effort_traffic
then forwarding-class best-effort loss-priority low
set interfaces ge-0/0/0 description phone1–voip-ingress-port
set interfaces ge-0/0/0 unit 0 family ethernet-switching filter input voip_class
set interfaces ge-0/0/1 description phone2–voip-ingress-port
set interfaces ge-0/0/1 unit 0 family ethernet-switching filter input voip_class
set firewall family ethernet-switching filter video_class term video from
source-address 192.168.1.14/32
set firewall family ethernet-switching filter video_class term video from protocol
udp
set firewall family ethernet-switching filter video_class term video from
source-port 2979
set firewall family ethernet-switching filter video_class term video then
forwarding-class video loss-priority low
set firewall family ethernet-switching filter video_class term network_control
from precedence [net-control internet-control]
set firewall family ethernet-switching filter video_class term network_control
then forwarding-class network-control loss-priority low
- 58 -
Page 59

Juniper EX 系列以太网交换机操作手册
set firewall family ethernet-switching filter video_class term
best_effort_traffic then forwarding-class best-effort loss-priority low
set interfaces ge-0/0/2 description video-ingress-port
set interfaces ge-0/0/2 unit 0 family ethernet-switching filter input video_class
set firewall family ethernet-switching filter app_class term app from
source-address 192.168.1.23/32
set firewall family ethernet-switching filter app_class term app from protocol
tcp
set firewall family ethernet-switching filter app_class term app from source-port
[1494 2512 2513 2598 2897]
set firewall family ethernet-switching filter app_class term app then
forwarding-class app loss-priority low
set firewall family ethernet-switching filter app_class term mail from
source-address 192.168.1.24/32
set firewall family ethernet-switching filter app_class term mail from protocol
tcp
set firewall family ethernet-switching filter app_class term mail from source-port
[25 143 389 691 993 3268 3269]
set firewall family ethernet-switching filter app_class term mail then
forwarding-class mail loss-priority low
set firewall family ethernet-switching filter app_class term db from
source-address 192.168.1.25/32
set firewall family ethernet-switching filter app_class term db from protocol tcp
set firewall family ethernet-switching filter app_class term db from source-port
[1521 1525 1527 1571 1810 2481]
set firewall family ethernet-switching filter app_class term db then
forwarding-class db loss-priority low
set firewall family ethernet-switching filter app_class term erp from
source-address 192.168.1.26/32
set firewall family ethernet-switching filter app_class term erp from protocol
tcp
set firewall family ethernet-switching filter app_class term erp from source-port
[3200 3300 3301 3600]
set firewall family ethernet-switching filter app_class term erp then
forwarding-class erp loss-priority low
set firewall family ethernet-switching filter app_class term network_control from
precedence [net-control internet-control]
set firewall family ethernet-switching filter app_class term network_control then
forwarding-class network-control loss-priority low
set firewall family ethernet-switching filter app_class term best_effort_traffic
- 59 -
Page 60

Juniper EX 系列以太网交换机操作手册
then forwarding-class best-effort loss-priority low
set interfaces ge-0/0/3 unit 0 family ethernet-switching filter input app_class
set interfaces ge-0/0/4 unit 0 family ethernet-switching filter input app_class
set interfaces ge-0/0/5 unit 0 family ethernet-switching filter input app_class
set interfaces ge-0/0/6 unit 0 family ethernet-switching filter input app_class
set class-of-service schedulers voice-sched buffer-size percent 10
set class-of-service schedulers voice-sched priority strict-high
set class-of-service schedulers voice-sched transmit-rate percent 10
set class-of-service schedulers video-sched buffer-size percent 15
set class-of-service schedulers video-sched priority low
set class-of-service schedulers video-sched transmit-rate percent 15
set class-of-service schedulers app-sched buffer-size percent 10
set class-of-service schedulers app-sched priority low
set class-of-service schedulers app-sched transmit-rate percent 10
set class-of-service schedulers mail-sched buffer-size percent 5
set class-of-service schedulers mail-sched priority low
set class-of-service schedulers mail-sched transmit-rate percent 5
set class-of-service schedulers db-sched buffer-size percent 10
set class-of-service schedulers db-sched priority low
set class-of-service schedulers db-sched transmit-rate percent 10
set class-of-service schedulers erp-sched buffer-size percent 10
set class-of-service schedulers erp-sched priority low
set class-of-service schedulers erp-sched transmit-rate percent 10
set class-of-service schedulers nc-sched buffer-size percent 5
set class-of-service schedulers nc-sched priority strict-high
set class-of-service schedulers nc-sched transmit-rate percent 5
set class-of-service schedulers be-sched buffer-size percent 35
set class-of-service schedulers be-sched priority low
set class-of-service schedulers be-sched transmit-rate percent 35
set class-of-service scheduler-maps ethernet-cos-map forwarding-class voice
scheduler voice-sched
set class-of-service scheduler-maps ethernet-cos-map forwarding-class video
scheduler video-sched
set class-of-service scheduler-maps ethernet-cos-map forwarding-class app
scheduler app-sched
set class-of-service scheduler-maps ethernet-cos-map forwarding-class mail
scheduler mail-sched
set class-of-service scheduler-maps ethernet-cos-map forwarding-class db
scheduler db-sched
set class-of-service scheduler-maps ethernet-cos-map forwarding-class erp
- 60 -
Page 61

Juniper EX 系列以太网交换机操作手册
scheduler erp-sched
set class-of-service scheduler-maps ethernet-cos-map forwarding-class
network-control scheduler nc-sched
set class-of-service scheduler-maps ethernet-cos-map forwarding-class
best-effort scheduler be-sched
set class-of-service interfaces ge-0/0/20 scheduler-map ethernet-cos-map
- 61 -
Page 62

Juniper EX 系列以太网交换机操作手册
第12章. POE
PoE(Power over Ethernet,以太网供电,又称远程供电)是指设备通过以太网接口,
利用双绞线对外接 PD(Powered Device,受电设备)设备(如 IP 电话、无线 AP、网
络摄像头等)进行远程供电。
PoE 系统包括 PoE 电源、PSE 和 PD。
n PoE 电源
PoE 电源为整个 PoE 系统供电,分为外置电源和内置电源两种类型。
n PSE
PSE(Power Sourcing Equipment,供电设备)是单 板( 子 卡 )。每 个 PSE 对单板(子
卡)内的 PoE 接口进行独立管理。PSE 在 PoE 接口的线路上寻找、检测 PD,对 PD 分
类,并向其供电。当检测到 PD 拔出后,PSE 停止供电。具备 PoE 供电能力的以太网
接口称为 PoE 接口,包括 FE 和 GE。
n PD
PD 是接受 PSE 供电的设备。分为标准 PD 和非标准 PD,标准 PD 是指符合
IEEE802.3af 标准的 PD 设备。PD 设备在接受 PoE 电源供电的同时,允许连接其他电
源供电,进行电源冗余备份。
Juniper EX 交换机有三种电源模块,分别支持 8 端口、24 端口、48 端口的 POE 电
源供电。对应于 320W/600W/930W 三种电源模块。
POE 的可以灵活配置指定端口打开或者关闭 POE 功能,最大限度节余供电。
配置命令:
配置全部接口打开 POE 功能
[edit]
user@switch# set poe interface all
配置指定接口打开 POE 功能:
[edit]
user@switch# set poe interface ge-0/0/0
- 62 -
Page 63

Juniper EX 系列以太网交换机操作手册
查看POE的状态
show poe interface <ge-fpc/pic/port>
- 63 -
Page 64

Juniper EX 系列以太网交换机操作手册
第13章. 端口镜像
端口镜像是将指定端口的报文复制一份到镜像目的端口,镜像目的端口会与数据监
测设备相连,用户利用这些数据监测设备来分析复制到目的端口的报文,进行网络
监控和故障排除。
Juniper EX 交换机支持本地端口镜像以及远程端口镜像,同时支持多对一的端口镜
像。其中可以支持多个 VLAN 镜像到一个 VLAN。端口镜像可以通过策略来匹配相应
的流量。
配置命令:
ethernet-switching-options {
analyzer {
name {
loss-priority priority;
ratio number;
input {
ingress {
interface (all | interface-name);
vlan (vlan-id | vlan-name);
}
egress {
interface (all | interface-name);
}
output {
interface interface-name;
vlan (vlan-id | vlan-name);
}
}
}
查看状态
show analyzer
user@host> show analyzer
Analyzer name : employee-monitor
Analyzer mirror ratio : 1
Analyzer loss priority : High
Analyzer ingress monitored interfaces: ge-0/0/0.0
ge-0/0/1.0
Analyzer egress monitored interfaces : None
Analyzer monitor interface : None
Analyzer monitor VLAN : remote-analyzer
- 64 -
Page 65
Juniper EX 系列以太网交换机操作手册
第14章. 配置命令索引
■ [edit access] Configuration Statement Hierarchy on page 21
■ [edit chassis] Configuration Statement Hierarchy on page 22
■ [edit class-of-service] Configuration Statement Hierarchy on page 22
■ [edit ethernet-switching-options] Configuration Statement Hierarchy on page 23
■ [edit firewall] Configuration Statement Hierarchy on page 25
■ [edit interfaces] Configuration Statement Hierarchy on page 26
■ [edit poe] Configuration Statement Hierarchy on page 26
■ [edit protocols] Configuration Statement Hierarchy on page 27
■ [edit snmp] Configuration Statement Hierarchy on page 30
■ [edit virtual-chassis] Configuration Statement Hierarchy on page 31
■ [edit vlans] Configuration Statement Hierarchy on page 31
[edit access] Configuration Statement Hierarchy
access {
profile profile-name {
accounting {
order [ radius | none ];
stop-on-access-deny;
stop-on-failure;
}
authentication-order [ authentication-method ];
radius {
accounting-server [ server-address ];
authentication-server [ server-address ];
}
}
}
[edit chassis] Configuration Statement Hierarchy
chassis {
aggregated-devices {
ethernet {
device-count number;
}
}
- 65 -
Page 66
Juniper EX 系列以太网交换机操作手册
}
[edit class-of-service] Configuration Statement Hierarchy
class-of-service {
classifiers {
(dscp | ieee-802.1 | inet-precedence) classifier-name {
import (classifier-name | default);
forwarding-class class-name {
loss-priority loss-priority {
code-points [ aliases ] [ 6 bit-patterns ];
}
}
}
}
code-point-aliases {
(dscp | ieee-802.1 | inet-precedence) {
alias-name bits;
}
}
forwarding-classes {
class class-name queue-num queue-number;
}
interfaces {
interface-name {
scheduler-map map-name;
unit logical-unit-number {
forwarding-class class-name;
classifiers {
(dscp | ieee-802.1 | inet-precedence) (classifier-name | default);
}
}
}
}
rewrite-rules {
(dscp | ieee-802.1 | inet-precedence) rewrite-name {
import (rewrite-name | default);
forwarding-class class-name {
loss-priority loss-priority code-point (alias | bits);
}
}
}
scheduler-maps {
map-name {
forwarding-class class-name scheduler scheduler-name;
}
}
- 66 -
Page 67
Juniper EX 系列以太网交换机操作手册
schedulers {
scheduler-name {
buffer-size (percent percentage | remainder);
drop-profile-map loss-priority loss-priority protocol protocol
drop-profile
profile-name;
priority priority;
transmit-rate (rate | percent percentage | remainder);
}
}
[edit ethernet-switching-options] Configuration Statement Hierarchy
ethernet-switching-options {
analyzer {
name {
loss-priority priority;
ratio number;
input {
ingress {
interface (all | interface-name);
vlan (vlan-id | vlan-name);
}
egress {
interface (all | interface-name);
}
output {
interface interface-name;
vlan (vlan-id | vlan-name);
}
}
}
bpdu-block {
interface (all | [interface-name]);
disable-timeout timeout;
}
redundant-trunk-group {
group-name name {
interface interface-name <primary>;
}
}
secure-access-port {
interface (all | interface-name) {
allowed-mac {
mac-address-list;
}
(dhcp-trusted | no-dhcp-trusted );
- 67 -
Page 68
Juniper EX 系列以太网交换机操作手册
mac-limit limit action action;
}
vlan (all | vlan-name) {
(arp-inspection | no-arp-inspection );
(examine-dhcp | no-examine-dhcp );
mac-move-limit limit action action;
}
}
storm-control {
interface (all | interface-name) {
level level;
no-broadcast;
no-unknown-unicast;
}
}
voip {
interface (all | [interface-name | access-ports]) {
vlan vlan-name ;
forwarding-class <assured-forwarding | best-effort |
expedited-forwarding |
network-control>;
}
}
}
[edit firewall] Configuration Statement Hierarchy
firewall {
family family-name {
filter filter-name {
term term-name {
from {
match-conditions;
}
then {
action;
action-modifiers;
}
}
}
}
policer policer-name {
if-exceeding {
bandwidth-limit bps;
burst-size-limit bytes;
}
then {
- 68 -
Page 69
Juniper EX 系列以太网交换机操作手册
policer-action;
}
}
}
[edit interfaces] Configuration Statement Hierarchy
interfaces {
ae-x {
aggregated-ether-options {
lacp mode {
periodic interval;
}
}
}
interface-name {
description text;
mtu bytes;
ether-options {
802.3ad aex;
auto-negotiation;
flow-control;
link-mode mode;
speed (speed | auto-negotiation | no-autonegotiation);
}
unit logical-unit-number {
family ethernet-switching {
filter input filter-name;
filter output filter-name;
l3-interface interface-name-logical-unit-number;
native-vlan-id vlan-id
port-mode mode;
vlan {
members [ (names | vlan-ids) ];
translate vlan-id1 vlan-id2;
}
}
}
}
}
[edit poe] Configuration Statement Hierarchy
poe {
guard-band watts;
interface (all | interface-name) {
disable;
maximum-power watts;
- 69 -
Page 70
Juniper EX 系列以太网交换机操作手册
priority value;
telemetries {
disable;
duration hours;
interval minutes;
}
[edit protocols] Configuration Statement Hierarchy
protocols {
dot1x {
authenticator {
authentication-profile-name access-profile-name;
static {
mac-address {
vlan-assignment (vlan-id |vlan-name);
interface interface-names;
}
}
interface (all | interface-name) {
disable;
guest-vlan (vlan-name | vlan-id);
maximum-requests seconds;
no-reauthentication;
quiet-period seconds;
reauthentication {
interval seconds;
}
retries number;
server-timeout seconds;
supplicant (single | single-secure | multiple);
supplicant-timeout seconds;
transmit-period seconds;
}
}
gvrp {
<enable | disable>;
interface (all | [interface-name]) {
disable;
}
join-timer millseconds;
leave-timer milliseconds;
leaveall-timer milliseconds;
}
igmp-snooping {
traceoptions {
- 70 -
Page 71
Juniper EX 系列以太网交换机操作手册
file filename <files number> <size size> <world-readable |
no-world-readable>
<match regex>;
flag flag (detail | disable | receive | send);
}
vlan (vlan-id | vlan-number {
immediate-leave;
interface interface-name {
multicast-router-interface;
static {
group ip-address;
}
}
query-interval seconds;
query-last-member-interval seconds;
query-response-interval seconds;
robust-count number;
}
}
lldp {
disable;
advertisement-interval seconds;
hold-multiplier number;
interface (all | interface-name) {
disable;
}
traceoptions {
file filename <files number> <size size> <world-readable |
no-world-readable>
<match regex>;
flag flag (detail | disable | receive | send);
}
transmit-delay seconds;
}
lldp-med {
disable;
fast-start number;
interface (all | interface-name) {
disable;
location {
elin number;
civic-based {
what number;
country-code code;
ca-type {
number {
- 71 -
Page 72
Juniper EX 系列以太网交换机操作手册
ca-value value;
}
}
}
}
}
}
mstp {
disable;
bpdu-block-on-edge;
bridge-priority priority;
configuration-name name;
forward-delay seconds;
hello-time seconds;
interface (all | interface-name) {
disable;
bpdu-timeout-action {
block;
alarm;
}
cost cost;
edge;
mode mode;
no-root-port;
priority priority;
}
max-age seconds;
max-hops hops;
msti msti-id {
vlan (vlan-id | vlan-name);
interface interface-name {
disable;
cost cost;
edge;
mode mode;
priority priority;
}
}
revision-level revision-level;
traceoptions {
file filename <files number > <size size> <no-stamp |
world-readable |
no-world-readable>;
flag flag;
}
rstp {
- 72 -
Page 73
Juniper EX 系列以太网交换机操作手册
disable;
bpdu-block-on-edge;
bridge-priority priority;
forward-delay seconds;
hello-time seconds;
interface (all | interface-name) {
disable;
bpdu-timeout-action {
block;
alarm;
}
cost cost;
edge;
mode mode;
no-root-port;
priority priority;
}
max-age seconds;
}
traceoptions {
file filename <files number > <size size> <no-stamp |
world-readable |
no-world-readable>;
flag flag;
}
stp {
disable;
bridge-priority priority;
forward-delay seconds;
hello-time seconds;
interface (all | interface-name) {
disable;
bpdu-timeout-action {
block;
alarm;
}
cost cost;
edge;
mode mode;
no-root-port;
priority priority;
}
max-age seconds;
}
traceoptions {
file filename <files number > <size size> <no-stamp |
- 73 -
Page 74

Juniper EX 系列以太网交换机操作手册
world-readable |
no-world-readable>;
flag flag;
}
}
[edit snmp] Configuration Statement Hierarchy
snmp {
rmon {
history index {
bucket-size number;
interface interface-name;
interval seconds;
owner owner-name;
}
}
}
[edit virtual-chassis] Configuration Statement Hierarchy
virtual-chassis {
mac-persistence-timer seconds;
preprovisioned;
member member-id {
mastership-priority number;
no-management-vlan;
serial-number;
role;
}
traceoptions {
file filename <files number> <size size> <world-readable |
no-world-readable>
<match regex>;
flag flag ;
}
}
[edit vlans] Configuration Statement Hierarchy
vlans {
vlan-name {
mac-limit action;
description text-description;
filter input filter-name;
filter output filter-name;
l3-interface vlan.logical-interface-number;
- 74 -
Page 75

Juniper EX 系列以太网交换机操作手册
mac-table-aging-time seconds;
vlan-id number;
}
}
- 75 -
 Loading...